Logiciel métier & ERP·
Logiciel sur mesure : 5 avantages clés
Comparez logiciel du marché et sur-mesure selon 5 critères : process, coût sur 5 ans, souplesse, dépendance et qualité des données.
10 min de lecture
Décidez si l’AIPD est nécessaire pour votre logiciel métier, évaluez les risques et intégrez les mesures au projet.

Julien Thomas
Co-fondateur & CEO, Ziema
Votre logiciel métier présente un risque élevé pour les personnes ? L’AIPD doit être réalisée avant de traiter leurs données, que le logiciel soit un SaaS standard ou un outil sur mesure. Mon premier conseil : examinez vos usages dès le cadrage, avant de fixer les données à collecter et les accès.
Dans ce guide, je vous montre comment :
Le point à retenir : un dossier rempli ne suffit pas. <u>Le responsable de traitement reste décisionnaire</u>, avec l’avis du DPO s’il est désigné. Si un risque élevé persiste malgré les mesures prévues, la consultation préalable de la CNIL s’impose.
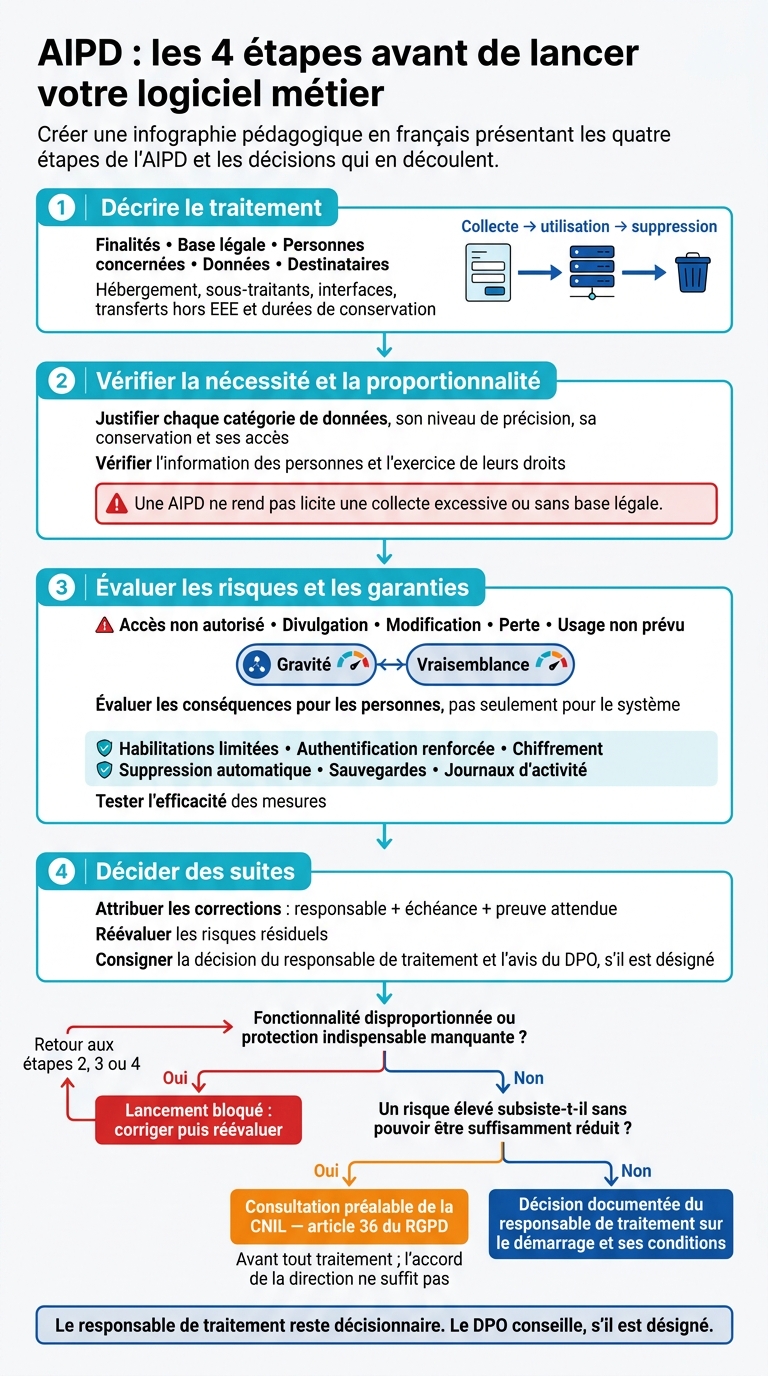
AIPD : les 4 étapes avant de lancer votre logiciel métier
La méthode CNIL se déroule en quatre étapes : décrire le traitement, vérifier sa nécessité et sa proportionnalité, évaluer les risques, puis décider des suites. Ces étapes permettent de déterminer si le projet peut avancer et sous quelles conditions. L’article 35, paragraphe 7, du RGPD fixe le contenu minimal de cette analyse.[3][1][9]
Consignez dans une fiche les finalités, la base légale, les personnes concernées, les données collectées et leurs destinataires. Ajoutez l’hébergement, les sous-traitants, les interfaces, les transferts hors Espace économique européen (EEE) et les durées de conservation. Retracez le parcours des données jusqu’à leur suppression : cette fiche guidera les décisions suivantes.
Pour chaque champ, justifiez son utilité, son niveau de précision, sa durée de conservation et les accès accordés. Vérifiez aussi l’information des personnes et les moyens d’exercer leurs droits sur leurs données personnelles. Une AIPD ne rend pas licite une collecte excessive ou sans base légale.[1][7]
Cas hypothétique - géolocalisation des techniciens : le projet prévoit une position GPS chaque minute, même hors travail, conservée pendant douze mois. Ces paramètres doivent être remis en question. Si l’objectif est de confirmer une intervention, un statut d’intervention peut suffire. Si la localisation est nécessaire à l’organisation des déplacements, limitez la collecte aux missions, réduisez sa fréquence et justifiez la durée de conservation des coordonnées. Il ne s’agit pas de durées recommandées, mais de choix à examiner dans l’AIPD.[1]
Ces choix servent ensuite à évaluer les risques.
Examinez les risques d’accès non autorisé, de divulgation, de modification, de perte et d’usage non prévu. Ils peuvent provenir d’un salarié, d’une erreur, d’une attaque ou d’un fournisseur.
Placez-vous du point de vue des personnes, et pas seulement du système. Pour chaque risque, évaluez sa gravité et sa vraisemblance, en tenant compte des conséquences possibles : surveillance excessive, discrimination, préjudice financier ou perte de confidentialité.
Associez chaque risque aux mesures déjà en place ou prévues : habilitations limitées, authentification renforcée, chiffrement, suppression automatique, sauvegardes et journaux d’activité. Indiquez aussi comment tester leur efficacité. Une protection annoncée ne prouve pas, à elle seule, que le risque est maîtrisé.[4][5][8]
Après l’évaluation, traduisez chaque correction en action suivie : désignez un responsable, fixez une échéance et précisez la preuve de réalisation attendue.
Réévaluez les risques résiduels, puis consignez la décision du responsable de traitement et l’avis du DPO, s’il est désigné. Il s’agit de déterminer si le traitement peut démarrer ou doit attendre.
Bloquez le lancement tant qu’une fonctionnalité reste disproportionnée ou qu’une protection indispensable manque. Si un risque élevé subsiste sans pouvoir être suffisamment réduit, l’article 36 impose une consultation préalable de la CNIL. L’accord de la direction ne suffit pas.[5][6]
Une fois les risques identifiés, rassemblez les pièces qui justifient vos choix. L’AIPD doit servir à l’équipe projet pour alimenter le cahier des charges, pas seulement à documenter la conformité.
Regroupez les pièces existantes dans un seul dossier, avec des liens vers leurs versions à jour. Inutile de recopier le registre ou les contrats dans l’AIPD. Vérifiez que les éléments suivants y figurent.[1][13]
Le logiciel open source PIA de la CNIL peut vous aider à structurer ce dossier. Son utilisation reste facultative et ne vaut ni certification ni garantie de conformité. Les éléments fournis par un éditeur doivent être ajustés à vos usages et à vos paramétrages.[2][11][12]
Le dossier réuni, précisez qui prépare, qui valide et qui exécute.
Confiez chaque rôle à une personne nommée, en séparant bien le conseil, la décision et l’exécution.[1]
| Acteur | Prépare ou conseille | Valide | Exécute et suit |
|---|---|---|---|
| Direction ou sponsor habilité | Fixe les objectifs et les arbitrages | AIPD, risques résiduels, budget et lancement | Garantit les moyens |
| Chef de projet | Rassemble les pièces et coordonne | Soumet les décisions à la direction | Tient le plan d’action et l’historique |
| Utilisateurs et responsables métier | Décrivent les usages et les contraintes | Besoins métier | Testent les accès et les circuits de validation |
| Responsable IT ou sécurité | Documente l’architecture et les protections | Recommande les conditions techniques | Configure, teste et surveille |
| Conseil juridique | Examine les bases légales, les contrats et les transferts | Éclaire la décision | Actualise les documents juridiques |
| DPO, s’il est désigné | Conseille sur l’analyse et rend son avis | Ne remplace pas le décideur | Suit le plan d’action et alerte si besoin |
| Prestataires concernés | Fournissent les informations techniques et contractuelles | N’approuvent pas le risque à la place de la PME | Appliquent les mesures et fournissent les preuves |
Un développeur n’est sous-traitant que s’il traite des données personnelles pour votre compte. Le responsable de traitement reste décisionnaire. Le contrat prévu à l’article 28 doit encadrer l’assistance du sous-traitant.[10][14][15]
Lorsque cela se justifie, recueillez aussi l’avis des personnes concernées ou de leurs représentants, conformément à l’article 35, paragraphe 9. Gardez une trace des retours et des suites données. Si cette consultation n’est pas appropriée, expliquez pourquoi.[1]
La matrice des habilitations servira ensuite à définir les tests d’accès et les critères de validation du logiciel.
Dès que l’AIPD est jugée nécessaire, traduisez-la en jalons du projet, avec des livrables et des décisions à chaque étape.
Commencez dès le cadrage, avant de figer le cahier des charges, le modèle de données et l’architecture. L’analyse doit couvrir tout le cycle des données : collecte, usage, partage, stockage, tests, migration, archivage et suppression. Finalisez-la avant la mise en production, sans oublier les environnements de test et de migration. Vous pourrez ainsi inscrire les choix de champs, d’hébergement, de droits d’accès et de conservation dans le cahier des charges, plutôt que de les corriger après coup.[1][8][17]
Voici les livrables à prévoir à chaque étape.
| Phase | Livrables attendus | Pilotes | Décision attendue |
|---|---|---|---|
| Cadrage | Description du traitement, finalités, personnes concernées, catégories de données, cartographie des flux, premier filtrage AIPD | Métier, DPO ou conseil RGPD, chef de projet | Périmètre confirmé et besoin d’une AIPD validé |
| Conception | Règles de minimisation et de conservation, modèle de permissions, exigences d’hébergement et d’intégration | Responsable produit, architecte, sécurité, DPO | Exigences de protection approuvées |
| Développement | Contrôles configurés, documentation technique, informations sur les sous-traitants, registre des risques à jour | Développeur, chef de projet, sécurité | Mise en œuvre des exigences vérifiée |
| Tests | Preuves de test : refus d’accès, export, suppression, incidents et restauration | Qualité, métier, sécurité, DPO ou conseil RGPD | Risques résiduels évalués et conditions de lancement définies |
| Déploiement | Mentions d’information, contrats, procédures, formation, plan de migration, AIPD approuvée | Responsable du traitement, DPO, direction, exploitation | Autorisation de démarrer le traitement |
| Évolutions | Analyse du changement, AIPD mise à jour, exigences et tests actualisés | Responsable du changement, DPO, métiers, sécurité | Nouvelle validation si les risques évoluent |
Associez chaque risque à une exigence, un responsable et une preuve de vérification. Le cahier des charges doit préciser les champs obligatoires, facultatifs ou interdits, les finalités autorisées et les droits par rôle. Il doit aussi détailler l’authentification, les événements journalisés, le chiffrement, les sauvegardes, les durées de conservation et la suppression. Ajoutez les contraintes d’hébergement et les fonctions permettant d’exercer les droits. Pour les tests, utilisez des données synthétiques ou anonymisées.
Lors de la recette, vérifiez les refus d’accès, l’export lié à une demande d’exercice des droits sans données d’autres personnes, l’effacement et le circuit de gestion d’un incident. Pour chaque test, consignez le résultat attendu, le testeur, la preuve et la décision.
Séparez bien la suppression en production de la rétention des sauvegardes. Documentez le cycle des sauvegardes, leurs accès et les mesures qui empêchent une restauration de réintroduire des données effacées. Pour la migration, vérifiez les correspondances entre champs, limitez les données reprises, chiffrez les transferts et supprimez les fichiers temporaires.
Avant la mise en production, contrôlez les contrats, les mentions d’information, les habilitations, les procédures, la formation et les tests. Ne lancez pas le traitement si une mesure indispensable manque. Si un risque élevé persiste malgré les mesures prévues, procédez à la consultation préalable requise auprès de la CNIL avant de traiter les données.[1][8][16][18][19]
Rattachez ensuite les révisions de l’AIPD aux demandes de changement : finalité, fonctionnalité, intégration, données, personnes concernées, hébergement ou organisation. Une maintenance mineure peut se limiter à une vérification documentée. En revanche, si les risques changent, réévaluez l’analyse.[1][8][16][18][19]
Le même cadre s’applique à un logiciel standard et à un développement sur mesure. Les vérifications diffèrent surtout selon ce que vous pouvez configurer ou devez construire.
| Point à vérifier | Logiciel standard | Développement sur mesure |
|---|---|---|
| Visibilité des flux | Examiner la documentation du fournisseur, la télémétrie, les intégrations et les sous-traitants | Décrire les flux, puis vérifier ceux qui ont été construits |
| Limitation des données | Vérifier si les champs facultatifs et la collecte automatique peuvent être désactivés | Définir les champs obligatoires, facultatifs et interdits |
| Habilitations | Tester les rôles prédéfinis, les privilèges administrateur et leurs limites | Concevoir et tester un modèle de rôles adapté aux métiers |
| Conservation et suppression | Vérifier les règles configurables, les journaux, les sauvegardes et les outils connectés | Prévoir les règles automatiques et les preuves d’exécution |
| Documentation | Obtenir les informations sur la sécurité, l’hébergement, les sous-traitants, le support et les changements | Exiger les documents d’architecture, de flux, de code, de déploiement et d’exploitation |
| Maintenance et sécurité | Suivre les mises à jour, les paramètres et les engagements contractuels | Maintenir l’application, les dépendances, l’infrastructure et les contrôles de sécurité |
| Hébergement et contrats | Vérifier les pays d’hébergement, les sous-traitants ultérieurs et les conditions du service | Encadrer ces mêmes points pour chaque intervenant |
L’obligation d’AIPD dépend des risques du traitement, pas du type de logiciel. Le standard convient si ses réglages et ses contrats répondent aux exigences. Le sur-mesure se justifie lorsque ces réglages ne permettent pas d’appliquer vos règles métier.[1][18]
L’AIPD aboutit à une décision : lancer le traitement ou le reporter. Le responsable du traitement valide cette décision, après avis du DPO s’il est désigné, sur la base de preuves.
Avant de démarrer, six points sont à vérifier :
L’analyse d’impact relative à la protection des données (AIPD) peut être obligatoire, même sans données sensibles. Elle permet d’évaluer les risques qu’un traitement fait peser sur les droits et libertés des personnes concernées.
Votre PME peut donc devoir réaliser une AIPD si le traitement présente un risque élevé, notamment lorsqu’il est effectué à grande échelle ou de manière systématique.
Oui, vous pouvez réaliser une analyse d’impact relative à la protection des données (AIPD) sans DPO interne. L’accompagnement d’un DPO reste toutefois fortement recommandé pour assurer la conformité : cette démarche demande une expertise spécifique.
Vous pouvez donc faire appel à un prestataire externe ou à un consultant spécialisé. Dans tous les cas, vous devez documenter l’analyse, avancer avec méthode et examiner l’ensemble des risques liés à votre projet logiciel.
La documentation fournie ne précise pas si une seule analyse d’impact relative à la protection des données (AIPD) peut couvrir plusieurs logiciels. Pour toute question sur la conformité ou la portée juridique d’une AIPD, consultez les recommandations officielles de la CNIL ou adressez-vous à un délégué à la protection des données (DPO).
Écrit par
Co-fondateur & CEO de Ziema
Je dirige Ziema, où nous concevons les logiciels métier que les éditeurs du marché ne font pas : applications métier, plateformes opérationnelles et SaaS verticaux. Au forfait, avec un périmètre et un délai engagés. Nos références : 24 Heures Le Mans, E.Leclerc, Théra-Connect.
Suivre sur LinkedInOn développe l'application métier calquée sur votre activité, celle qui vous fait gagner le plus de temps. Le code vous appartient.
Une question sur votre projet ?
Décrivez-le en deux lignes, on vous répond sous 24h.
Logiciel métier & ERP·
Comparez logiciel du marché et sur-mesure selon 5 critères : process, coût sur 5 ans, souplesse, dépendance et qualité des données.
10 min de lecture
Budget & méthode·
Règles pratiques pour minimiser, archiver et purger les données selon le RGPD : finalités par champ, durées, logs et droits d'accès.
10 min de lecture
IA & automatisation·
Automatiser la saisie administrative en PME : extraction, contrôles humains, sécurité des données et pilote limité.
7 min de lecture