IA & automatisation·
IA en entreprise : démarrer par un pilote
Pilotez l’IA sur 30 jours : testez une tâche répétitive, mesurez temps gagné, risques et ROI pour choisir l’outil adapté.
11 min de lecture
Cadrage pratique pour lancer un assistant IA interne : usages ciblés, sécurité (RGPD/AI Act), pilote 30 jours, tests et mesure du ROI.

Julien Thomas
Co-fondateur & CEO, Ziema
Je pars du besoin métier, pas de l’outil : 1 ou 2 usages précis, des sources validées et des droits d’accès définis. Je teste ensuite l’assistant pendant 30 jours avec 3 à 5 volontaires, avant de décider de son déploiement.
Pour cadrer votre projet, je retiens quatre points :
Ma règle de lancement : <u>pas de déploiement sans tests réussis, responsables désignés et budget validé</u>. Et je distingue toujours le temps libéré des économies réellement obtenues.
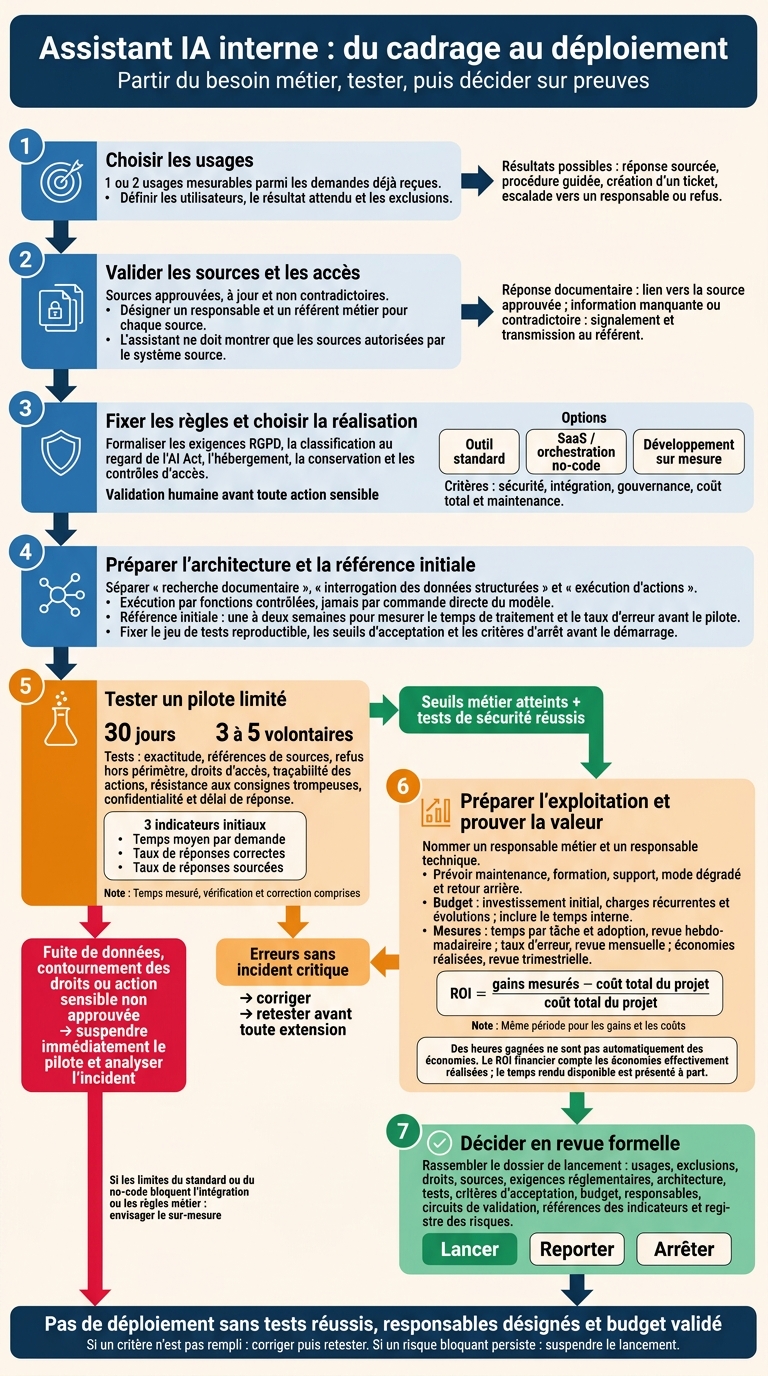
Assistant IA interne : du cadrage au déploiement
Cadrez d’abord trois points : les usages de l'IA, les accès et les sources fiables.
Choisissez 1 ou 2 usages mesurables parmi les demandes déjà reçues. Comptez ces demandes sans conserver les noms ni les détails personnels inutiles. Pour chaque usage, définissez le résultat attendu : réponse sourcée, procédure guidée, création d’un ticket, escalade vers un responsable ou refus.
| Usage et utilisateurs | Volume à mesurer | Gain de temps | Sources prêtes ? | Complexité | Risque | Intérêt pour le pilote |
|---|---|---|---|---|---|---|
| Retrouver une procédure interne - équipes internes | - | À mesurer | Documents propres requis | Élevée | Moyen | Si le corpus est fiable |
| Classer les documents reçus - équipes métier | - | À mesurer | PDF à contrôler | Moyenne | Faible selon le contenu | Si les critères sont explicites |
| Préparer une réponse à une demande - équipes administratives | - | À mesurer | Références à valider | Faible | Faible selon le contenu | Avec relecture |
Suivez 3 indicateurs : le temps moyen par demande, le taux de réponses correctes et le taux de réponses sourcées. Précisez aussi les exclusions : une réponse générée ne doit pas servir à déduire une décision sensible. Les contenus sensibles doivent passer par une validation humaine.
Une fois les usages choisis, cartographiez les droits d’accès.
Regroupez les utilisateurs par service et selon leurs droits réels, pas seulement leur intitulé de poste. L’assistant ne doit montrer que les sources autorisées par le système source. Répartissez les responsabilités liées au projet, au métier, aux documents, à la sécurité et à la protection des données. Piloter le projet ne donne pas accès à toutes les données.
| Rôle | Sources accessibles | Actions autorisées | Contact d’escalade |
|---|---|---|---|
| Utilisateur | Sources permises à son service | Consulter, demander une réponse | Support |
| Référent métier et documentaire | Corpus dont il est responsable | Valider les sources et corriger le contenu | Responsable métier |
| Relecteur humain | Sources nécessaires à la validation | Approuver ou rejeter une sortie | Responsable métier |
| Responsable projet | Indicateurs du pilote ; contenu selon habilitation | Suivre le test et arbitrer le périmètre | Sécurité ou protection des données |
Une fois les rôles attribués, vérifiez quelles sources sont utilisables.
Pour chacune, désignez un responsable et un référent métier, puis remplissez l’inventaire ci-dessous. Ne mélangez pas des sources contradictoires : choisissez une seule source de référence pour chaque information clé. Séparez aussi les données brutes des valeurs calculées ou estimées.
| Source à auditer | Propriétaire | Version et fréquence de mise à jour | Sensibilité et droits | Indexer / exclure |
|---|---|---|---|---|
| Documents internes | Responsable documentaire à désigner | Version approuvée ; fréquence à préciser | Classement et groupes autorisés | Versions validées uniquement |
| Données ERP ou CRM sélectionnées | Responsable métier à désigner | Date d’extraction ; fréquence à préciser | Champs et accès à vérifier | Champs nécessaires uniquement |
| Fichiers Excel | Responsable du fichier à désigner | Version de référence à identifier | Accès et données personnelles à vérifier | Exclure les doublons obsolètes |
Supprimez les contenus périmés et les données personnelles non nécessaires. Avant l’indexation, mesurez la complétude et le taux d’erreur. Toute réponse documentaire doit fournir un lien vers la source approuvée. Si une information manque ou si deux sources se contredisent, l’assistant doit signaler cette limite et transmettre la demande au référent, sans inventer de réponse.
Les règles de sécurité doivent couvrir le périmètre retenu : sources autorisées, usages validés et rôles attribués.
Avant le pilote, formalisez les obligations liées au RGPD : finalités, base légale, durées de conservation, droits des personnes et rôle du prestataire comme sous-traitant. Évaluez la nécessité d’une AIPD si le risque est élevé. Pour les données sensibles, privilégiez un hébergement européen ou souverain. Un hébergement en France ne suffit pas à lui seul.
Inscrivez ces obligations dans le cadrage sous forme d’exigences précises, plutôt que de principes généraux.
| Risque à couvrir | Exigence à inscrire au cadrage |
|---|---|
| Accès non autorisé | Centraliser l’authentification, prévoir une authentification multifacteur selon le niveau de risque et aligner les droits sur les rôles validés. |
| Exposition des données | Chiffrer les informations sensibles avant leur transmission aux modèles et ne transmettre que les données nécessaires. |
| Hébergement et transferts | Identifier les lieux de traitement, les sous-traitants et les transferts hors Espace économique européen. |
| Conservation | Fixer les durées de conservation et les règles de suppression. |
| Journaux et tests | Journaliser les accès et les actions sans recopier les contenus sensibles. Conserver les journaux au moins 12 mois[1] et isoler les tests avec des données anonymisées ou pseudonymisées. |
| Consignes trompeuses | Traiter les documents comme des sources, jamais comme des instructions permettant de changer les règles ou de déclencher une action. |
| Actions à fort impact | Imposer une validation humaine avant un paiement, une suppression ou une modification sensible, et garder une trace de l’approbation. |
Depuis le 2 août 2026, l’AI Act s’applique, sous réserve de son calendrier progressif. Avant la mise en production, documentez l’assistant, son rôle et sa classification.
Écartez tout outil qui ne respecte pas ces contrôles. Vous pourrez ensuite comparer les solutions selon leur conformité, leur intégration et leur coût.
Choisissez selon vos contraintes de sécurité, d’intégration et de gouvernance - pas selon l’interface.
| Critère | Outil standard | SaaS / orchestration no-code | Développement sur mesure |
|---|---|---|---|
| Adéquation aux processus | Adapté aux tâches courantes | Paramétrable dans les limites disponibles | Règles métier développées pour le projet |
| Intégrations | Connecteurs proposés par l’éditeur | Enchaînement de connecteurs | Intégrations ERP ou CRM spécifiques |
| Maîtrise des données | Dépend des garanties contractuelles | À vérifier pour chaque service connecté | Choix de l’architecture et de l’hébergement |
| Maintenance | Éditeur et administration interne | Surveillance des flux et des connecteurs | Responsabilités et support définis par contrat |
| Coût total et évolutions | Abonnements, usages et limites du produit | Abonnements, opérations et entretien des flux | Construction, hébergement, modèles, maintenance et évolutions |
Séparez la recherche documentaire, l’interrogation des données structurées et l’exécution d’actions. La recherche retrouve les passages approuvés. L’interrogation porte sur les champs autorisés. L’exécution passe par des fonctions contrôlées, jamais par une commande directe du modèle.
Documentez les connexions, les flux de données, les contrôles d’accès et les responsables des sources. Prévoyez un pilote de 30 jours, avec des dates d’évaluation et des critères d’arrêt fixés dès le départ.
Avant le démarrage, convenez d’un jeu de tests reproductible, validé par le métier et lié aux usages retenus. Il doit vérifier l’exactitude, les références de sources, les refus hors périmètre, le respect des droits d’accès, la traçabilité des actions, la résistance aux consignes trompeuses, la protection des données confidentielles et le délai de réponse.
Fixez les seuils d’acceptation, puis comparez les résultats à la situation initiale. Une réponse rapide ne compense jamais une fuite de données.
| Décision | Condition à convenir avant le test |
|---|---|
| Continuer | Les seuils métier sont atteints et les tests de sécurité réussis. |
| Corriger | Des erreurs sont identifiées, sans incident critique. Prévoir une nouvelle évaluation avant toute extension. |
| Étendre | La valeur est prouvée, mais seulement pour certains usages ou certaines équipes. |
| Passer au sur-mesure | Les limites de l’outil standard ou du no-code freinent l’intégration ou l’application des règles métier. |
| Arrêter | En cas de fuite de données, de contournement des droits ou d’action sensible non approuvée, suspendre immédiatement le pilote et analyser l’incident. |
Une fois le pilote validé, définissez comment gérer au quotidien les sources, les droits, les usages et les flux déjà cadrés.
Nommez un responsable métier et un responsable technique. Le premier valide les contenus et les usages. Le second suit le service, les incidents et les évolutions.
| Périmètre | Responsable | Action |
|---|---|---|
| Sources documentaires | Propriétaire | Mettre à jour les contenus |
| Droits d’accès | Administrateur validé par le métier | Réviser les droits lors des changements d’organisation |
| Support | Référent métier | Traiter les demandes courantes |
| Incidents | Responsable technique | Traiter les erreurs, les indisponibilités et les réponses incorrectes |
| Modèles et connecteurs | Responsable technique et référent métier | Contrôler l’impact des évolutions avant remise à disposition |
Montrez à chaque nouvel utilisateur comment vérifier une réponse, signaler une erreur et orienter sa demande. Après la mise en service, classez les demandes en quatre catégories : incident, support, évolution ou conformité.
Documentez le mode dégradé : recherche documentaire, traitement manuel, interlocuteur à contacter et usages à suspendre. Prévoyez aussi un plan de retour arrière si une évolution réduit la qualité ou la disponibilité du service.
Une fois le service stabilisé, mesurez les gains.
Pour les usages retenus au cadrage, établissez une référence sur une à deux semaines, en mesurant le temps de traitement et le taux d’erreur. Ensuite, comptez aussi le temps consacré à la vérification et à la correction, pas seulement le temps de réponse de l’assistant. Pour chaque indicateur, désignez une personne chargée de la mesure et un référent métier.
| Indicateur | Référence initiale | Cible | Source | Revue | Responsable |
|---|---|---|---|---|---|
| Temps par tâche, vérification comprise | Temps observé avant pilote | Réduction minimale attendue | Relevés de temps sur tâches comparables | Hebdomadaire | Responsable métier |
| Taux d’erreur : réponses incorrectes / réponses contrôlées | Erreurs du processus actuel | Maximum acceptable | Contrôle humain d’un échantillon | Mensuelle | Référent métier |
| Adoption : utilisateurs actifs / utilisateurs concernés | Usage au démarrage | Niveau attendu sans relances constantes | Statistiques d’usage | Hebdomadaire | Référent métier |
| Économies réalisées | Dépenses avant projet | Baisse de dépenses attendue | Comptabilité ou ERP | Trimestrielle | Responsable financier |
Le budget doit couvrir le cadrage, le développement, les intégrations, les licences, l’hébergement, la maintenance, la formation, le support et le temps interne. Distinguez l’investissement initial, les charges récurrentes et les évolutions.
Calculez le ROI = (gains mesurés − coût total du projet) / coût total du projet, en utilisant la même période pour les gains et les coûts. Pour le ROI financier, comptez les économies effectivement réalisées et présentez à part le temps rendu disponible.
Des heures gagnées ne sont pas automatiquement des économies. Elles deviennent un gain financier seulement lorsqu’elles réduisent une dépense réelle ou une charge facturée.
Après le cadrage, le pilote et la préparation opérationnelle, rassemblez les décisions dans un dossier de lancement. Ce dossier doit couvrir les cas d’usage, les exclusions, les droits d’accès, les sources validées, les exigences réglementaires, l’architecture, les tests du pilote et les critères d’acceptation. Ajoutez le budget validé, les responsables, les circuits de validation, les valeurs de référence des indicateurs et le registre des risques.
Organisez une revue formelle avec les parties prenantes clés pour décider de lancer, de reporter ou d’arrêter. Demandez des preuves de validation sur les points clés, puis consignez la décision et les réserves. Cette revue détermine si le projet passe en production ou revient en correction.
Ne lancez pas le déploiement et ne l’étendez pas sans maîtriser les risques et prouver la valeur métier, selon les seuils de qualité, de risque et de valeur convenus. Si un critère n’est pas rempli, corrigez puis retestez. Si un risque bloquant persiste, suspendez le lancement.
Mesurez d’abord, pendant une à deux semaines, le temps passé sur la tâche ciblée et le taux d’erreurs actuel. Ce point de départ vous permettra de vérifier les gains obtenus.
Fixez ensuite des objectifs chiffrés : temps gagné par utilisateur, erreurs évitées ou retour sur investissement sur 12 mois. Pour qu’un pilote soit réussi, les gains doivent être mesurables et répétés, généralement de 30 à 60 minutes par personne et par jour sur les tâches ciblées.
Une analyse d’impact relative à la protection des données (AIPD) est nécessaire si votre assistant IA traite des données sensibles ou présente des risques pour les droits et libertés des personnes.
Si le processus testé utilise des données personnelles, le RGPD impose d’évaluer les risques avant le démarrage. Pour savoir si votre cas d’usage nécessite une AIPD, consultez les guides de la CNIL destinés aux TPE et PME.
Auditez vos sources de données pour mesurer leur taux d’erreur et identifier les tâches de nettoyage manuel nécessaires. Estimez ensuite le gain annuel potentiel : multipliez le temps économisé par le coût horaire chargé des collaborateurs, puis ajoutez les économies liées à la réduction des erreurs.
Comparez ce gain aux coûts de déploiement et de maintenance pour évaluer la rentabilité. Viser un retour sur investissement positif dès la première année est un objectif raisonnable.
Écrit par
Co-fondateur & CEO de Ziema
Je dirige Ziema, où nous concevons les logiciels métier que les éditeurs du marché ne font pas : applications métier, plateformes opérationnelles et SaaS verticaux. Au forfait, avec un périmètre et un délai engagés. Nos références : 24 Heures Le Mans, E.Leclerc, Théra-Connect.
Suivre sur LinkedInOn développe l'application métier calquée sur votre activité, celle qui vous fait gagner le plus de temps. Le code vous appartient.
Une question sur votre projet ?
Décrivez-le en deux lignes, on vous répond sous 24h.
IA & automatisation·
Pilotez l’IA sur 30 jours : testez une tâche répétitive, mesurez temps gagné, risques et ROI pour choisir l’outil adapté.
11 min de lecture
Budget & méthode·
Choisissez un partenaire qui cadre avant de chiffrer, explique ses choix, garantit la propriété du code et prévoit la maintenance.
12 min de lecture
Budget & méthode·
Règles pratiques pour minimiser, archiver et purger les données selon le RGPD : finalités par champ, durées, logs et droits d'accès.
10 min de lecture