Logiciel métier & ERP·
Cartographier les process avant ERP
Validez et dessinez vos flux avant de développer un ERP sur mesure pour éviter doubles saisies, dérives de périmètre et surcoûts.
6 min de lecture
Définissez et testez les habilitations par service : devis, achats, RH, SAV, stock et facturation; séparation des tâches et traçabilité.

Julien Thomas
Co-fondateur & CEO, Ziema
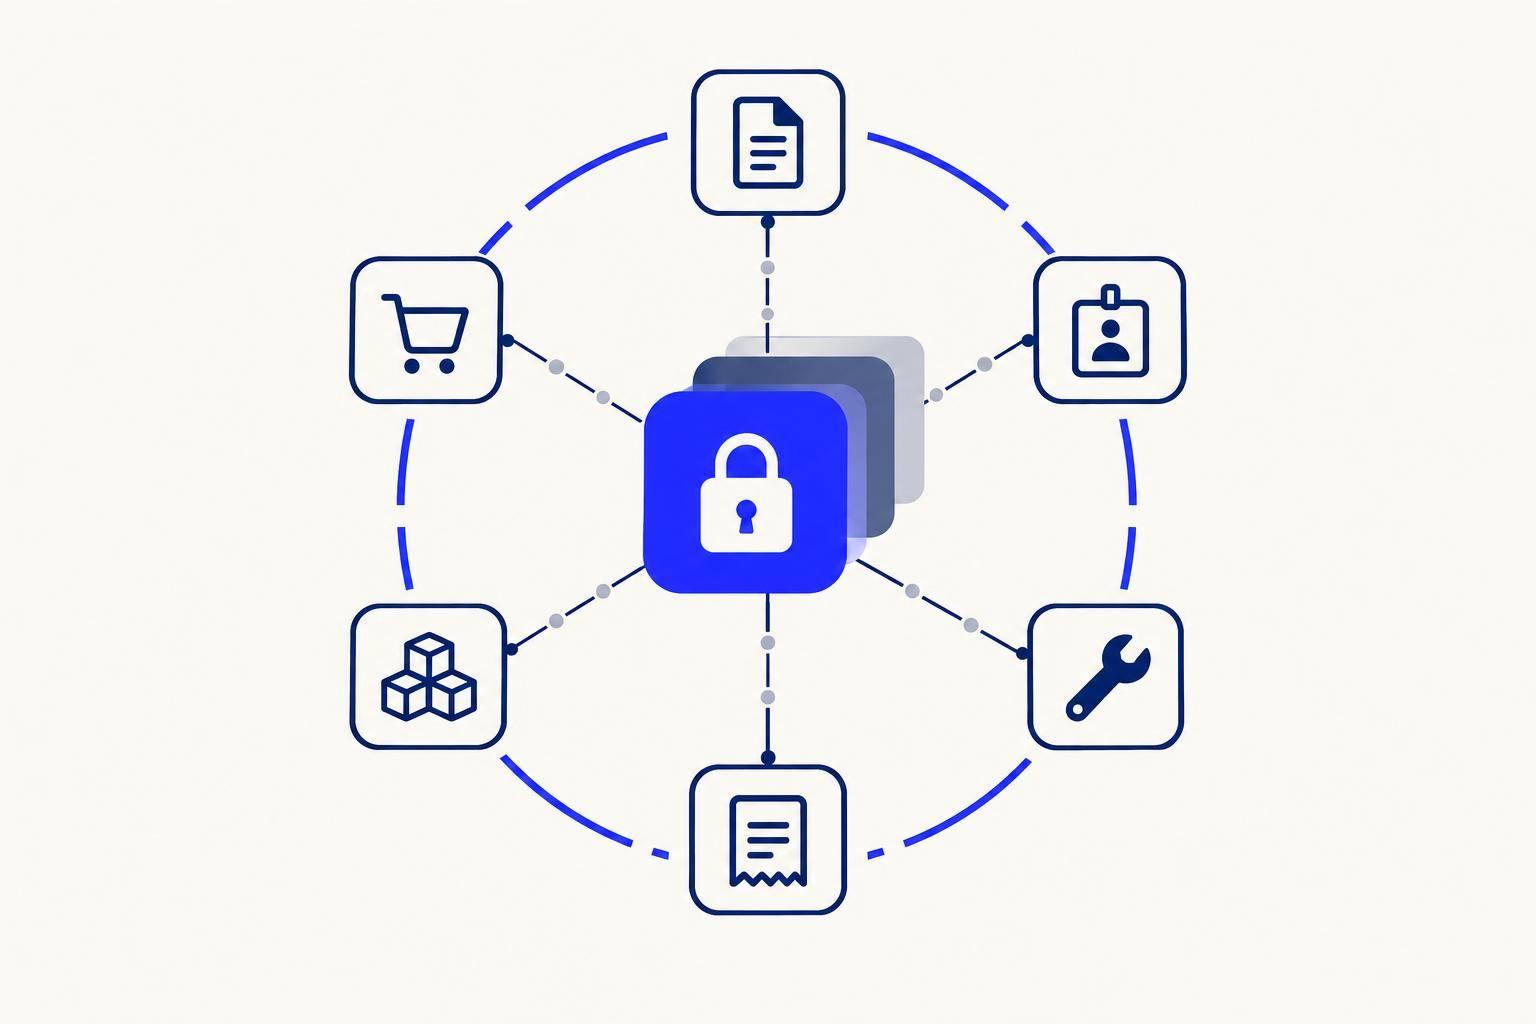
Centraliser les données d’une PME ne signifie pas tout partager. Avant de choisir un logiciel, il faut définir qui peut consulter, créer, modifier, approuver ou exporter chaque donnée, puis tester les accès autorisés et les refus attendus.
Six services illustrent les contrôles à prévoir :
Un logiciel standard suffit s’il applique ces règles. Le sur-mesure peut répondre aux besoins non couverts, mais son coût doit inclure les tests, les échanges entre outils et la maintenance. Dans les deux cas, les droits doivent être revus au moins une fois par an, ainsi qu’à chaque changement de poste ou départ.
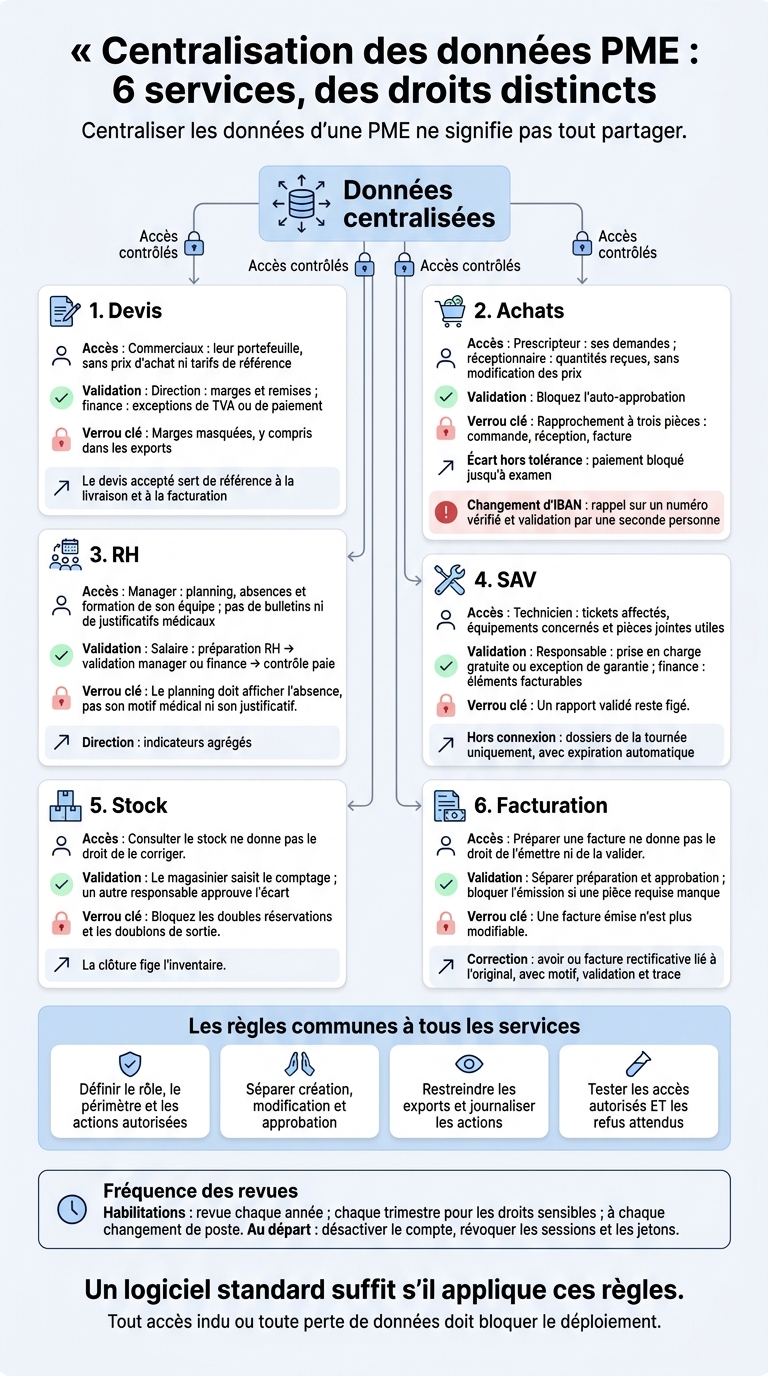
Centralisation des données PME : 6 services, des droits distincts
Avant d’aborder les cas d’usage, définissez la matrice d’habilitations.
Associez chaque droit à un rôle et à un périmètre précis : dossiers affectés, portefeuille client, service, site ou société. Pour chaque habilitation, consignez le responsable, le motif et l’échéance.[4][7]
Cette matrice évite d’accorder des droits trop larges sur les flux de devis, d’achats, de RH, de SAV, de stock et de facturation.
| Capacité | Périmètre | Garde-fou |
|---|---|---|
| Consulter | Dossiers et champs concernés | Masquer les données personnelles sensibles inutiles |
| Créer | Types de dossiers et service concernés | Contrôler les champs obligatoires et les doublons |
| Modifier | Dossiers affectés, selon leur statut | Verrouiller les documents validés ou émis |
| Approuver | Opérations déléguées | Fixer des seuils et interdire l’auto-validation |
| Exporter | Données autorisées | Limiter le volume et journaliser l’extraction |
| Administrer | Comptes, rôles et paramètres | Réserver ce droit à l’administration technique, sans accès aux données métier |
| Consulter les journaux | Journaux et historiques utiles au contrôle | Prévoir un accès en lecture seule, distinct des opérations contrôlées |
Le droit de créer ne donne pas celui d’approuver. Séparez ces droits pour les achats, les avoirs et les ajustements de stock. Dans une petite équipe, imposez une revue mensuelle par le dirigeant et consignez la date, les constats et les corrections.[4]
Revoyez les habilitations chaque année, et chaque trimestre pour les droits sensibles. Réexaminez-les à chaque changement de poste et retirez immédiatement les accès devenus inutiles. Lors d’un départ, désactivez le compte et révoquez les sessions et les jetons. Les accès temporaires doivent être nominatifs, approuvés et assortis d’une expiration automatique.[5][7]
Protégez les journaux contre toute altération, y compris par les administrateurs, et limitez leur consultation. Enregistrez les changements de droits, les exports et les validations avec, pour chaque action, l’identifiant, l’horodatage, l’opération, la référence et le résultat.[8][9]
Fixez une durée de conservation par finalité, sans confondre les journaux de sécurité avec les documents comptables ou contractuels. Pour les journaux de sécurité, la CNIL recommande généralement six mois à un an, sauf justification particulière. Documentez les exceptions, limitez l’accès aux archives et prévoyez leur suppression à l’échéance.[2][3][8][9] Appuyez-vous ensuite sur cette matrice pour définir les droits par service.
Un même dossier de devis, des droits propres à chaque service. Les commerciaux gèrent leur portefeuille sans voir les prix d’achat ni les tarifs de référence. La direction valide les marges et les remises. La finance contrôle la TVA et les conditions de paiement. La livraison accède seulement aux produits, quantités, spécifications et délais acceptés.
Les marges restent masquées pour les services non habilités, y compris dans les exports. Le point à sécuriser : le verrouillage des prix, des remises et du devis de référence.[6][10]
Validez automatiquement les devis qui respectent le catalogue et le seuil de marge. Les remises exceptionnelles, les prix hors catalogue et les délais hors standard passent par le responsable désigné. La finance intervient sur les exceptions de TVA ou de paiement, pas sur chaque devis.
Prévoyez une notification, une relance et un délégataire en cas d’absence pour éviter de bloquer les validations.
Le devis accepté sert de référence à la livraison et à la facturation, pour éviter les écarts avec les engagements de vente. Archivez chaque version avec son auteur et sa date. Toute modification d’un engagement accepté doit passer par un avenant ou un nouveau devis à approuver.
La version validée transmet les quantités et les spécifications à la livraison, puis les prix, remises, taux de TVA et échéances à la facturation. Une variation de stock ou de TVA doit déclencher une alerte, jamais remplacer les données sans avertissement. Ce principe de référence commune et de droits séparés s’applique aussi aux achats, aux RH et au stock.
Un CRM ou ERP standard suffit si ses réglages d’habilitation couvrent vos plafonds de remise, vos validations et le masquage des marges. Vérifiez ces points en démonstration, exports compris.
Le sur-mesure peut se justifier lorsque les tarifs par affaire, les calculs de marge ou les circuits multi-sociétés obligent à contourner le fonctionnement prévu. Comparez le coût total en intégrant les habilitations, l’historique, la synchronisation et la maintenance. Le même choix se pose pour les achats lorsque les tarifs et les validations varient selon le flux.
Pour les achats aussi, la règle est simple : un dossier unique, des accès définis par rôle.
Le prescripteur crée et suit ses demandes d’achat. Il consulte les fournisseurs validés, mais pas les factures des autres services. Le service achats gère les fournisseurs, les catalogues et les commandes, sans pouvoir modifier seul les coordonnées bancaires.
Le responsable budgétaire valide les achats de son périmètre. Le réceptionnaire saisit les quantités reçues, sans toucher aux prix. La comptabilité enregistre les factures et prépare les paiements ; seules les personnes habilitées les exécutent.[12][13]
Bloquez l’auto-approbation et vérifiez le budget avant toute validation. À la commande, bloquez le montant correspondant sur le budget. Pour les urgences, prévoyez un plafond, un motif, une alerte à la finance et un délai de régularisation.
Tout changement d’IBAN doit suivre un contrôle distinct. Rappelez le fournisseur sur un numéro vérifié, puis faites valider le changement par une seconde personne avant d’utiliser le nouvel IBAN. Conservez les deux valeurs, ancienne et nouvelle : le rapprochement des pièces ne suffit pas à détecter un faux IBAN.[11][12][13]
Reliez la demande, la commande, la réception, la facture et le paiement par un identifiant commun. Vous pourrez ainsi suivre chaque achat de bout en bout, même si les validations relèvent de personnes différentes.
Le rapprochement à trois pièces compare la commande, la réception et la facture. Tout écart hors tolérance bloque le paiement jusqu’à son examen. Pour une prestation, prévoyez une confirmation du service réalisé.
Chaque réception met à jour le stock ; chaque paiement actualise le statut de règlement. Consignez les écarts de rapprochement et les changements d’état dans un journal. Les erreurs de synchronisation doivent rester visibles pour éviter les ressaisies.[14][15][16]
L’outil doit appliquer ces blocages sans contournement ni ressaisie. Un ERP standard suffit si ses profils, ses validations et son rapprochement à trois pièces couvrent vos règles. Le sur-mesure peut répondre à des besoins comme les réceptions hors connexion, les circuits multi-sociétés ou les règles budgétaires atypiques.
Avant de choisir, faites tester trois actions qui doivent être bloquées : un réceptionnaire qui modifie un prix, un prescripteur qui approuve son propre achat et un paiement vers un IBAN non validé.
Comme pour les achats, centraliser les dossiers RH demande de séparer les droits d’accès par rôle.
Le salarié consulte ses coordonnées, son contrat, ses congés et ses bulletins de paie. Il peut modifier uniquement les champs autorisés. Le manager accède au planning, aux absences et aux besoins de formation de son équipe, mais pas aux bulletins ni aux justificatifs médicaux.
Les RH gèrent les dossiers et les contrats selon leurs habilitations. La paie reçoit seulement les variables nécessaires au calcul, tandis que la direction consulte des indicateurs agrégés. Les bulletins et les variables de paie restent à accès restreint.[1][18]
Le planning doit afficher l’absence, pas son motif médical ni son justificatif. Réservez les documents administratifs sensibles aux personnes habilitées. Les informations de santé au travail restent dans le circuit médical compétent.[18]
Les droits d’accès ne font pas tout : les changements sensibles doivent aussi passer par un circuit de validation.
Pour modifier un salaire, répartissez les étapes : les RH préparent la modification, le manager ou la finance valide le besoin, puis la paie contrôle le changement avant son application.
Toute habilitation temporaire doit préciser une date de début, une date de fin et un approbateur. Lors d’une mobilité, retirez les anciens droits. Au départ du salarié, désactivez son compte, révoquez ses sessions actives et supprimez son accès aux espaces partagés RH.[17]
Utilisez un identifiant salarié commun et désignez un système maître pour chaque donnée : identité, contrat, congés, formation ou paie. Transmettez les changements contractuels uniquement après validation et faites apparaître les échecs dans les rapports de synchronisation.
Journalisez les consultations de dossiers salariés, les exports, les modifications contractuelles et les changements de droits. Chaque trace doit préciser l’auteur, l’horodatage et le dossier concerné.[19][20][21]
Un logiciel standard ou sur mesure convient si ses droits par champ, ses restrictions d’export et son connecteur de paie répondent à vos besoins. Le sur-mesure peut être nécessaire lorsque les RH doivent alimenter un planning de production ou un ERP spécifique sans exposer les données sensibles.
Pendant la démonstration, testez l’expiration des droits temporaires et la révocation des sessions après la désactivation d’un compte.
Sur le terrain, les droits d’accès suivent l’intervention. Ils ne donnent pas accès à tout le dossier client.
Le technicien consulte uniquement les tickets qui lui sont affectés, les équipements concernés et les pièces jointes utiles. Distinguez les droits de consultation, de modification et d’export des pièces jointes : une photo peut montrer des personnes ou des installations sensibles.
Plusieurs métiers utilisent le même dossier, mais chacun ne doit voir que les informations nécessaires à son travail.
| Profil | Données accessibles | Limites à prévoir |
|---|---|---|
| Service client | Tickets, garanties, contrats, rendez-vous, disponibilité des pièces | Rapports validés et tarifs non modifiables |
| Technicien | Historique de l’équipement, notices, pièces affectées ; saisie du diagnostic, des photos et du temps passé | Factures non modifiables ; paiements masqués |
| Commercial | Parc installé chez le client, incidents ouverts, garanties | Photos et rapports détaillés restreints |
| Finance | Montants à facturer, écarts de prise en charge à contrôler | Diagnostic non modifiable |
| Direction | Indicateurs agrégés, dossiers détaillés sur demande | Détail limité au besoin |
Le technicien renseigne la panne et les pièces consommées. Un responsable valide ensuite la prise en charge gratuite ou l’exception de garantie, puis la finance valide les éléments facturables. La prise en charge et la facturation restent deux étapes distinctes.
Un rapport validé reste figé. Toute correction crée une nouvelle version, sans supprimer l’original.
Sur mobile, prévoyez une authentification forte, un verrouillage automatique, un chiffrement local et un effacement à distance. Bloquez la copie automatique des photos d’intervention vers les applications personnelles. Pour le travail hors connexion, chargez uniquement les dossiers de la tournée et prévoyez leur expiration automatique.
Consignez dans un journal les affectations, les photos, les consommations de pièces et les transferts à la facturation. À la reconnexion, les saisies mobiles rejoignent le système central sans écraser silencieusement les données existantes. Fusionnez les notes et veillez à ce que chaque consommation soit répercutée dans le stock. Les conflits de statut ou de garantie doivent être arbitrés ; conservez les versions concurrentes jusqu’à leur résolution.
Un logiciel SAV standard convient si ses droits d’accès couvrent les pièces jointes, le mode hors connexion et les échanges avec le stock et la facturation. Le sur-mesure se justifie lorsque les règles de garantie ou les interventions terrain obligent les équipes à saisir deux fois les mêmes informations.
Testez trois situations : une tablette perdue, deux modifications simultanées et une pièce consommée hors réseau. Dans chaque cas, le système doit bloquer les actions à risque et garder une trace des événements.
Consulter le stock ne donne pas le droit de le corriger. Séparez le stock physique, réservé, disponible et en attente. Les articles bloqués, endommagés ou en quarantaine ne doivent pas entrer dans le stock disponible. Le suivi doit aussi intégrer les consommations du SAV et les retours d’intervention.
Les droits d’accès ne servent pas seulement à limiter la consultation : ils doivent aussi bloquer les mouvements non autorisés. Ils encadrent les expéditions et les écritures de sortie transmises à la facturation.
| Service | Accès nécessaires | Actions encadrées |
|---|---|---|
| Entrepôt | Quantités, emplacements, réservations, lots et numéros de série | Saisie des réceptions, transferts, expéditions et corrections de comptage |
| Achats | Disponibilités, besoins, commandes fournisseurs et réceptions attendues | Modification des commandes, sans validation autonome des réceptions |
| Ventes | Stock disponible, réapprovisionnements prévus, réservations clients | Réservations selon les règles ; aucune correction de quantité |
| SAV | Pièces, réservations d’intervention, lots et historique par numéro de série | Déclaration des consommations et retours liés à un dossier |
| Finance | Coûts, valorisation, dépréciations et écarts d’inventaire | Validation des impacts financiers et clôture de l’inventaire |
| Direction | Indicateurs agrégés, alertes et ajustements sensibles | Approbation des exceptions, sans droit de saisie par défaut |
Le magasinier saisit le comptage ; un autre responsable approuve l’écart. Pendant le comptage, suspendez les mouvements ou consignez-les avec précision pour éviter de créer des écarts artificiels.
La clôture fige l’inventaire. Toute correction doit ensuite suivre une procédure documentée, sans mouvement rétrodaté non autorisé. Le stock validé sert alors de base aux mouvements transmis aux autres services.
Chaque mouvement doit laisser une trace, de la réception à la réservation, puis à l’expédition ou à la correction. Conservez l’utilisateur, l’horodatage, l’article, la quantité, les emplacements, le lot ou le numéro de série et le document source.
Regroupez ces événements dans un seul registre de stock. Bloquez les doubles réservations et les doublons de sortie. Seuls les responsables autorisés doivent pouvoir corriger les identifiants de lot ou de série.
Un ERP ou WMS standard convient si ses droits couvrent vos sites, vos réservations et vos validations. Avant de comparer le prix des licences, examinez les intégrations, la traçabilité et la possibilité de faire évoluer les droits.
Le sur-mesure se justifie lorsque les restrictions par entrepôt, le stock terrain ou les circuits d’approbation vous obligent à tenir des fichiers parallèles. Le même principe de verrouillage s’applique ensuite à la facturation.
La facturation constitue le dernier verrou : elle fige les montants et les pièces justificatives. Préparer une facture ne donne pas le droit de l’émettre ni de la valider. Limitez les accès par rôle, société et portefeuille client. Prévoyez aussi une autorisation distincte pour les exports comptables et bancaires.
| Profil | Accès nécessaires | Blocages à prévoir |
|---|---|---|
| Ventes | Identité client, devis, contrats, prix, éléments facturables, brouillons et statut des factures de leur portefeuille | Aucune modification des factures émises ni des encaissements |
| Livraison | Quantités, dates, adresses et preuves de livraison | Aucun accès aux tarifs négociés ni aux données bancaires |
| SAV | Temps passé, pièces, garanties et comptes rendus | Aucune émission autonome ni modification de TVA, de numérotation ou d’écritures comptables |
| Finance | Émission, annulation légale, avoirs, rapprochement des paiements et exports autorisés | Approbation supplémentaire pour les corrections sensibles |
| Direction | Marges, impayés, tableaux de bord et validations exceptionnelles | Pas de modification quotidienne par défaut |
| Client | Ses factures, avoirs, justificatifs et statuts de paiement | Aucun accès aux brouillons, commentaires internes ou documents d’une autre entité |
Bloquez l’émission lorsqu’une pièce requise manque : devis accepté, preuve de livraison ou rapport SAV. Séparez la préparation de l’approbation. La personne qui enregistre un encaissement ne doit pas pouvoir modifier la facture d’origine.
Une facture émise n’est plus modifiable. Toute correction doit passer par un avoir ou une facture rectificative lié à l’original, avec un motif, une validation et une trace de l’intervention.
Reliez commande, facture, avoir, règlement et export par des identifiants uniques. Le statut « payé » doit toujours correspondre à une référence de paiement.
Dans le portail, contrôlez les accès à la fois dans l’application et dans la base de données. Masquer un bouton ne suffit pas à protéger les documents.
Vérifiez que le logiciel est compatible avec une plateforme agréée par l’administration fiscale et qu’il permet de conserver les pièces comptables pendant au moins 10 ans après la clôture de l’exercice. Contrôlez aussi les mentions obligatoires et l’intégrité des factures.[22][23][24][25]
Pour choisir entre standard et sur-mesure, vérifiez si ces verrous sont déjà intégrés : le standard suffit si c’est le cas ; sinon, un développement sur mesure peut être utile.
Comparez les droits d’accès nécessaires, pas seulement les fonctionnalités. Chaque usage demande ses propres règles : qui peut consulter les données, les modifier ou valider une action ?
| Cas | Sensibilité | Validations | Intégrations clés | Usage mobile | Adaptation |
|---|---|---|---|---|---|
| Devis | Moyenne à élevée : prix, marges et remises | Moyenne à élevée : préparation commerciale, seuils de remise | CRM, catalogue, comptabilité, signature électronique | Moyenne à élevée | Moyenne |
| Achats | Élevée : fournisseurs, prix, engagements et données de paiement | Élevée : demande, budget, commande et réception | Comptabilité, banque, stock, fournisseurs | Moyenne | Moyenne à élevée : circuits par service |
| RH | Très élevée : contrats, salaires, absences et données personnelles | Élevée : manager, RH, parfois direction | Paie, absences, comptabilité | Faible à moyenne | Moyenne |
| SAV | Moyenne à élevée : historique client, contrats et informations techniques | Moyenne : diagnostic, devis et clôture d’intervention | CRM, stock, planning, facturation | Élevée | Élevée si les techniciens travaillent hors ligne |
| Stock | Moyenne : quantités, emplacements, coûts et traçabilité | Moyenne : réceptions, transferts, corrections et sorties | Achats, ventes, production, comptabilité | Élevée en entrepôt | Moyenne à élevée : sites, lots |
| Facturation | Élevée : factures, statut des paiements, données fiscales et coordonnées bancaires | Élevée : validation, émission, avoirs et suivi des règlements | Comptabilité, banque, CRM, facturation électronique | Moyenne | Moyenne : circuits internes |
Centraliser les données ne veut pas dire ouvrir tous les accès. Prévoyez des vues par service, un accès en lecture seule, une séparation des tâches et des exports journalisés selon les usages.
| Bénéfice recherché | Risque d’accès | Contrôle prioritaire |
|---|---|---|
| Dossier client commun | Informations commerciales visibles sans besoin lié au poste | Vues par service et restrictions par champ |
| Catalogue commun | Modification des tarifs sans autorisation | Lecture seule et validation des changements |
| Achats reliés au stock | Fausse réception déclenchant un paiement | Séparation commande, réception et paiement |
| Dossiers RH regroupés | Extraction massive de données personnelles | Exports restreints et authentification multifacteur |
| Interventions sur mobile | Données conservées sur un appareil perdu | Chiffrement, révocation et limitation du stockage hors ligne |
| Factures reliées aux règlements | Export financier accessible à trop de personnes | Autorisation d’export distincte et journalisée |
Comparez ensuite les familles de solutions : peuvent-elles faire respecter ces droits ? La présence d’un connecteur ne suffit pas. Vérifiez quelles données il transmet et avec quelles autorisations.
| Option | Droits | Intégrations | Limites | Maintenance |
|---|---|---|---|---|
| Logiciel métier | Souvent adapté à un métier ; finesse des droits à vérifier | Connecteurs et API selon le produit | Règles communes à plusieurs services parfois difficiles à imposer | Mises à jour éditeur, configuration et suivi des connecteurs |
| ERP configuré | Rôles, sociétés, sites et validations selon les modules | Liens entre ventes, achats, stock et comptabilité | Paramétrage complexe ; adaptations possibles | Administration interne, mises à jour et tests |
| Développement sur mesure | Règles par rôle, champ et contexte à concevoir | Interfaces adaptées aux systèmes existants, selon leurs possibilités | Effort initial et risque de mauvaise conception | Correctifs, surveillance, tests, documentation et évolutions |
Une solution standard configurée suffit lorsque les processus sont courants, les exceptions limitées et les intégrations éprouvées. Demandez une matrice qui croise périmètre, action, validation et traçabilité.
Comparez aussi le coût total, pas seulement l’abonnement : licences, migration, paramétrage, interfaces, formation et maintenance. Avant le déploiement, testez les droits sur des scénarios réels pour vérifier qu’ils s’appliquent comme prévu.
Après ces cas d’usage, faites valider la matrice d’habilitations par les responsables métier. L’objectif : maintenir la séparation des droits et les blocages par service. Choisissez ensuite la solution la plus simple qui respecte ces règles et les intégrations requises.
Avant la mise en production, testez les droits accordés, les refus attendus, les délégations temporaires et les seuils pour chaque rôle.
Tout accès indu ou toute perte de données doit bloquer le déploiement.
Le responsable métier définit les règles, le manager valide les habilitations et l’administrateur les applique. Faites valider la recette fonctionnelle par les responsables concernés. Prévoyez aussi une revue des droits au moins une fois par an, comme le recommande la CNIL, ainsi qu’après chaque changement de poste, de processus ou de logiciel.[26]
Ne migrez pas tout d’un coup. Commencez par le service dont le processus est le plus fréquent, le plus coûteux et le plus difficile à suivre : CRM, devis, production ou trésorerie.
Ciblez d’abord les fichiers Excel ou les outils qui entraînent des doubles saisies, des versions multiples ou des manipulations manuelles répétées. Limitez la migration à un flux bien défini pour réduire les risques et avancer par étapes.
Définissez les droits d’accès à partir d’une matrice de permissions liée aux responsabilités métier, plutôt qu’au seul profil technique. Pour chaque fonction, distinguez les droits de lecture, de modification et d’approbation.
Lorsqu’un salarié occupe plusieurs rôles, additionnez uniquement les autorisations dont il a besoin. Un accès technique ne doit pas lui donner de droits par défaut. Dès la conception, cartographiez les étapes et les validations requises pour éviter les accès trop larges ou incohérents.
Avant tout transfert, faites l’inventaire de vos fichiers et nettoyez-les : supprimez les doublons et harmonisez les formats. Pour chaque source, confiez la validation de la qualité des données à un responsable métier.
Effectuez vos tests dans des environnements séparés, avec des données fictives, anonymisées ou pseudonymisées. Définissez les droits d’accès selon les rôles et le niveau de confidentialité, puis excluez les champs inutiles ou sensibles. Avant le basculement définitif, vérifiez les contrôles et les droits d’accès lors de chargements à blanc.
Écrit par
Co-fondateur & CEO de Ziema
Je dirige Ziema, où nous concevons les logiciels métier que les éditeurs du marché ne font pas : applications métier, plateformes opérationnelles et SaaS verticaux. Au forfait, avec un périmètre et un délai engagés. Nos références : 24 Heures Le Mans, E.Leclerc, Théra-Connect.
Suivre sur LinkedInOn développe l'application métier calquée sur votre activité, celle qui vous fait gagner le plus de temps. Le code vous appartient.
Une question sur votre projet ?
Décrivez-le en deux lignes, on vous répond sous 24h.
Logiciel métier & ERP·
Validez et dessinez vos flux avant de développer un ERP sur mesure pour éviter doubles saisies, dérives de périmètre et surcoûts.
6 min de lecture
Logiciel métier & ERP·
Priorisez la connexion contacts, biens et mandats; fixez un référentiel unique, règles de validation et évitez les doubles saisies.
12 min de lecture
Logiciel métier & ERP·
Testez un processus pilote 4–8 semaines pour simplifier les flux, nettoyer les données et vérifier l’intégration avant l’ERP.
18 min de lecture