Logiciel métier & ERP·
Bascule ERP pour PME — 7 étapes clés
7 étapes pratiques pour réussir la bascule ERP en PME : périmètre restreint, migrations répétées, tests métier, runbook et hypercare.
12 min de lecture
Rôles pour la reprise d'activité : qui restaure quoi, tests de restauration, RPO/RTO et réversibilité des données.

Julien Thomas
Co-fondateur & CEO, Ziema
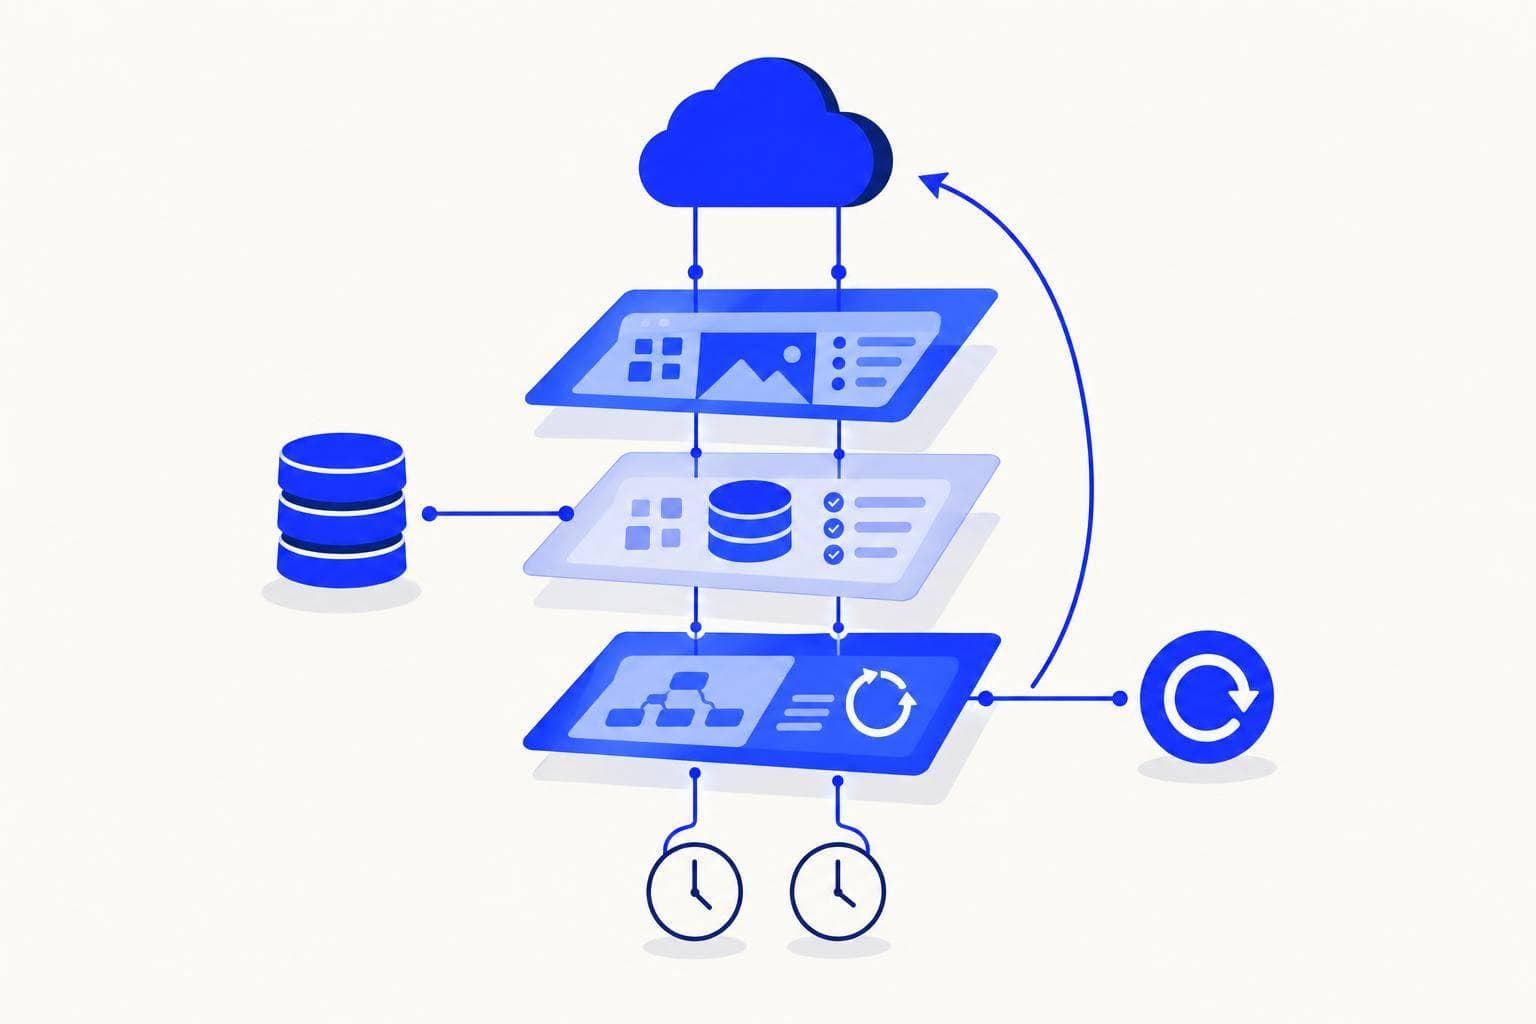
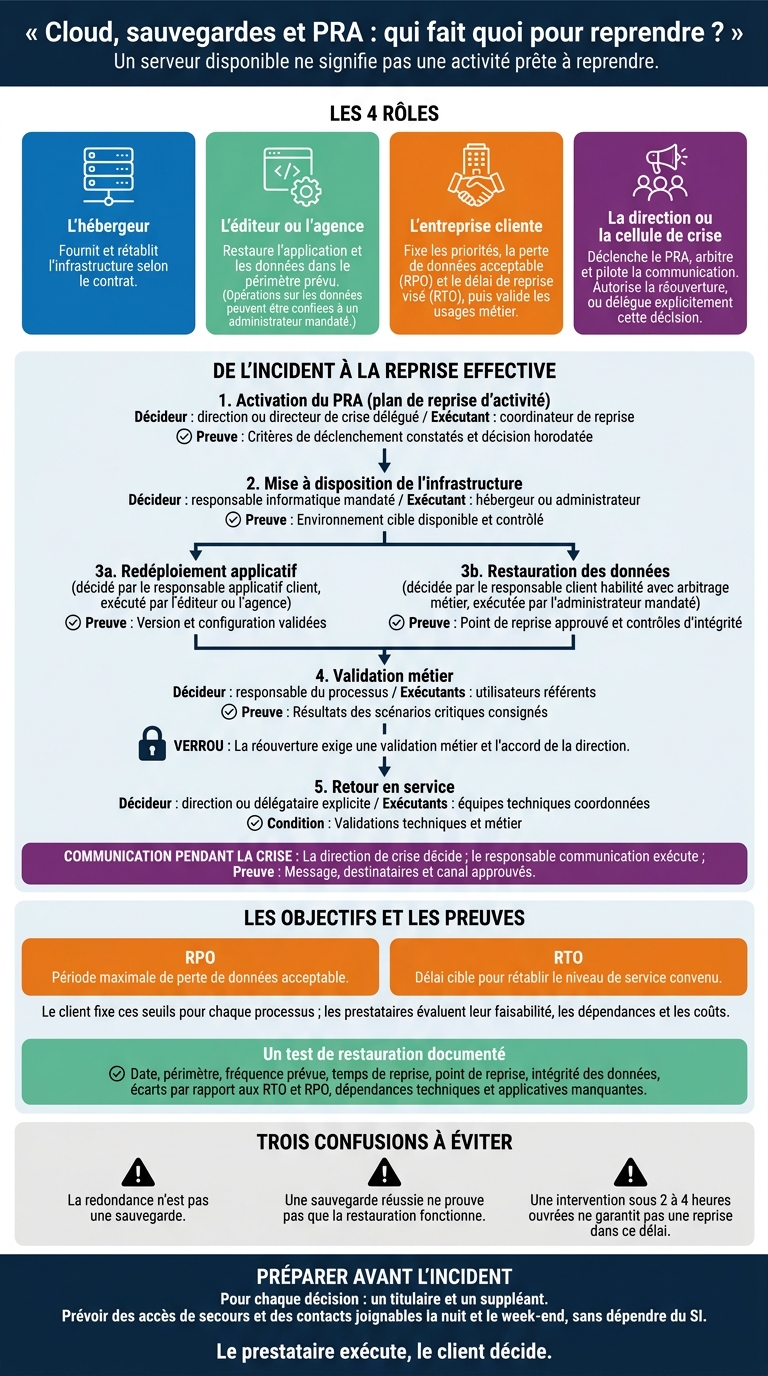
Je ne confonds pas un serveur disponible avec une activité prête à reprendre. Avant un incident, je vérifie qui restaure quoi, dans quel délai et qui autorise la remise en service.
Je distingue 4 rôles :
Mon point de contrôle : <u>un test de restauration documenté</u>, pas seulement une sauvegarde réussie. Je vérifie aussi la conservation et l’isolation des copies, les accès de secours, les conditions de transfert et les contacts hors horaires ouvrés. Une intervention sous 2 à 4 heures ouvrées ne garantit pas une reprise dans ce délai.
Cloud, sauvegardes et PRA : qui fait quoi pour reprendre ?
L’hébergeur fournit le socle technique : locaux, matériel, réseau, stockage et résilience de la plateforme [1][4]. L’équipe applicative prend en charge les corrections du code, la logique métier et les intégrations API.
La redondance n’est pas une sauvegarde : elle ne garantit pas de pouvoir revenir à des données antérieures [2]. Vérifiez si l’offre comprend des sauvegardes restaurables, ce qu’elles couvrent, combien de temps elles sont conservées et comment elles sont isolées.
Une sauvegarde ne vaut que si sa restauration a été vérifiée.
Définissez le périmètre des tests : l’environnement, les données ou les deux. Demandez à quelle fréquence ils sont réalisés, qui en est responsable et quel rapport vous sera fourni [2].
Le contrat doit fixer l’engagement de niveau de service (SLA), les éventuelles pénalités et le circuit d’escalade à suivre avant toute opération sur les données [2]. Il doit aussi indiquer qui valide les opérations de restauration et dans quel ordre elles doivent être menées.
L’hébergeur prend en charge le socle technique ; l’éditeur ou l’agence assure ensuite la restauration applicative.
Une fois l’infrastructure en place, l’éditeur ou l’agence doit permettre de redémarrer l’application.
Le contrat doit préciser qui prend en charge chaque élément : l’architecture applicative, les déploiements, la configuration des bases de données, les intégrations, les tâches planifiées ainsi que les identifiants et clés d’accès. Cette répartition doit permettre de restaurer l’application [3][4].
Si le client est responsable de traitement et le prestataire sous-traitant, le client donne les instructions. Le prestataire applique les mesures de sécurité et de confidentialité [1].
Faites préciser les accès de récupération et les documents de reprise que le prestataire doit fournir. La restauration après incident doit figurer dans le contrat de maintenance, pas seulement dans le contrat de développement [1][3].
Demandez une procédure de reprise qui couvre les bases de données, les intégrations, les tâches planifiées ainsi que les identifiants et clés d’accès.
Le prestataire exécute la reprise. Le client valide le redémarrage de l’application, les règles métier et l’intégrité des données. Le prestataire corrige ensuite les écarts. En cas d’incident, cette répartition des rôles reste la même.
Le prestataire exécute, le client décide. Ne confondez pas délai d’intervention et délai de rétablissement : une prise en charge sous 2 à 4 heures ouvrées ne garantit pas que le service sera restauré dans ce délai [1].
L’équipe de crise fixe les priorités métier, décide de la perte de données acceptable et de la remise en service.
Côté client, il ne s’agit pas d’exécuter la reprise, mais d’en définir le cadre, les priorités et les validations.
Le responsable informatique vérifie que les comptes cloud sont au nom de l’entreprise et que les accès administrateur sont maîtrisés [2]. Le contrat doit prévoir le transfert de propriété du code spécifique, des bases de données et de la documentation après paiement complet [1].
Les responsables métier fixent le RTO, qui détermine l’architecture et son coût [2].
Le client définit la durée de conservation des sauvegardes et des archives [1]. Il vérifie aussi les conditions de sortie : les données doivent être restituées dans un format standard exploitable, avec une documentation suffisante pour reprendre la main [2].
Le responsable informatique exige un compte rendu écrit des tests et précise la fréquence attendue [2]. Les équipes métier valident les données et les processus restaurés.
Formalisez les délégations pour savoir qui peut déclencher le PRA, autoriser un fonctionnement dégradé et valider la réouverture. Pour chaque décision, désignez un titulaire et un suppléant.
Pendant la reprise, limitez les interventions aux corrections indispensables et écartez les nouvelles fonctionnalités [1]. Les arbitrages finaux reviennent à la direction ou à la cellule de crise.
Une fois les rôles techniques définis, la direction décide des conditions de reprise.
La direction déclenche le PRA selon l’impact sur l’activité. Elle détermine l’ordre de reprise des processus : facturation, stocks et canaux critiques passent en priorité selon les besoins de l’entreprise. L’hébergeur et l’agence confirment que cette reprise est réalisable, puis exécutent les tâches prévues.
Lorsque l’entreprise est responsable de traitement, elle garde la maîtrise des décisions sur les finalités et les moyens du traitement. Le prestataire sous-traitant suit ses instructions documentées. La crise ne lui transfère pas ce pouvoir de décision [1].
Le test technique ne remplace pas la validation métier. Le prestataire teste la restauration. Les référents métier vérifient ensuite que les utilisateurs peuvent travailler avec l’application et les données restaurées. La direction arbitre les écarts.
Le test porte donc sur la technique ; la cellule de crise valide la reprise effective de l’activité.
La cellule de crise coordonne les prestataires et valide les communications internes et externes. Elle ne remplace ni l’hébergeur ni l’éditeur.
La réouverture exige une validation métier et l’accord de la direction. Exigez aussi des contacts techniques joignables la nuit et le week-end [2].
Le client fixe les seuils de reprise. Le contrat confie aux prestataires la mise en œuvre, la surveillance et la preuve de restauration. Il doit traduire cette répartition des rôles en exigences de sauvegarde vérifiables.
| Protection | Responsable côté client | Prestataire ou administrateur mandaté | Engagement contractuel | Preuve attendue |
|---|---|---|---|---|
| Catégorisation des données | Responsable de traitement, avec le DPO | Sous-traitant (éditeur ou agence) | Instructions documentées | Audit du registre de traitement |
| Droits d’accès | Responsable métier ou administrateur | Administrateur désigné | Matrice des habilitations | Revue des accès et des journaux |
| Fréquence | Responsable métier | Exploitant des sauvegardes | SLA ou engagement de service | Historique des exécutions et alertes |
| Conservation | DPO / juridique | Exploitant des sauvegardes | Durées de conservation par catégorie | Journaux de suppression automatique |
| Chiffrement | DPO / responsable informatique | Prestataire chargé du chiffrement | Annexe de politique de sécurité | Audit des clés de chiffrement |
| Localisation | DPO / conformité | Hébergeur | Certificat d’hébergement | Vérification de l’emplacement des serveurs |
| Isolation | Responsable informatique | Exploitant des sauvegardes | Séparation des comptes et protections convenues | Contrôle des permissions de modification et de suppression |
| Réversibilité | Direction / responsable produit | Développeur ou agence | Clause de réversibilité et de propriété du code source | Test d’export de données au format standard |
| Suppression | DPO | Prestataire détenant les copies | Attestation d’effacement ou de destruction | Vérification des journaux |
Le RPO définit la période maximale de perte de données acceptable. Le RTO désigne le délai cible pour rétablir le niveau de service convenu. Le client fixe ces seuils pour chaque processus ; les prestataires évaluent leur faisabilité, les dépendances et les coûts.
Processus métier Données critiques Interruption tolérable Perte tolérable Méthode de reprise à valider Responsable client Prise de commandes Commandes et paiements 2 h 15 min Restauration à un point dans le temps Direction commerciale Gestion des stocks Mouvements et quantités 4 h 1 h Restauration puis rapprochement des mouvements Responsable logistique Reporting interne Indicateurs consolidés 24 h 24 h Restauration de la copie quotidienne Direction financière
Pour que ces seuils aient une valeur, le contrat doit permettre de tester le périmètre, l’isolation et la restauration.
Le contrat doit préciser les données, les clés, les alertes et les journaux inclus, ainsi que l’isolation des copies et des accès. Une sauvegarde réussie ne prouve pas que la restauration fonctionne. Exigez donc les comptes rendus des tests de restauration [2].
Vérifiez ce que le service permet réellement et les livrables prévus au contrat : un export de données ne suffit pas à remettre l’application en service. Pour une application sur mesure, prévoyez, lorsque c’est possible, des comptes cloud au nom du client et un accès direct aux bases de données et aux clés de chiffrement. Dans les deux modèles, la clause de réversibilité doit préciser les délais, les coûts et l’assistance au transfert.
| Point à vérifier | SaaS | Application sur mesure |
|---|---|---|
| Exports de données | Formats disponibles, pièces jointes, relations et limites d’export | Copie de la base, fichiers et description des données |
| Configuration | Export ou procédure de reconstitution des paramètres | Configurations livrées et secrets récupérables de façon sécurisée |
| Intégrations | Possibilité de reconnecter les services et renouveler les accès | Documentation des interfaces et dépendances |
| Déploiement | Possibilités de restauration proposées par l’éditeur | Code source, droits nécessaires et procédure de déploiement |
| Assistance technique | Délais et périmètre de récupération ou de sortie | Transfert des accès, documentation et accompagnement du repreneur |
Rédigez la clause de réversibilité avant l’incident, sans attendre la sortie. Les tests de restauration s’appuieront ensuite sur ces engagements.
Une fois les responsabilités réparties, formalisez les tests de reprise et la chaîne de décision en cas de crise.
Précisez qui teste, ce qui doit être vérifié et qui autorise la remise en service.
Le client choisit les scénarios métier. L’hébergeur teste l’infrastructure prévue dans son contrat. L’éditeur ou l’agence vérifie le fonctionnement de l’application et met à jour la documentation d’exploitation. Les équipes métier donnent la validation finale.
| Test | Préparation | Exécution | Critère de validation |
|---|---|---|---|
| Récupération de fichiers | Le client désigne les fichiers et les versions attendus | Hébergeur ou exploitant des sauvegardes désigné | Le client vérifie l’ouverture, le contenu et les droits |
| Restauration de base de données | L’administrateur mandaté prépare une cible isolée et le point de reprise | Administrateur de base de données mandaté par le client | Contrôles techniques d’intégrité et rapprochement métier par le client |
| Redémarrage applicatif | L’éditeur ou l’agence documente les versions, les paramètres et les dépendances | Éditeur ou agence | Scénarios métier exécutés et résultats approuvés par le client |
| Exercice complet isolé | Le client fixe le scénario et les critères ; les prestataires préparent l’environnement | Hébergeur et éditeur ou agence, sous le pilotage du client | Reprise de bout en bout, mesurée et validée par le client |
Chaque test doit fournir une preuve permettant de décider de la reprise. Demandez un rapport de restauration qui précise la date, le périmètre et la fréquence prévue des tests.
Ce rapport doit indiquer le temps de reprise, le point de reprise, l’intégrité des données et les écarts par rapport aux RTO et RPO. Vérifiez également les dépendances techniques et applicatives manquantes.
La direction arbitre ; les prestataires exécutent dans les limites de leur mandat.
Consignez les seuils de déclenchement, les contacts d’escalade, les délais d’intervention et les pouvoirs délégués, y compris hors des horaires ouvrés. Dans la matrice opérationnelle, indiquez pour chaque fonction le nom d’une personne et de son suppléant. Leurs coordonnées doivent permettre de les joindre sans passer par le SI.
En crise, chacun doit connaître son rôle : un décideur, un exécutant et un suppléant.
| Action | Décideur | Exécutant | Preuve attendue | Suppléant à désigner nominativement |
|---|---|---|---|---|
| Activation du PRA | Direction ou directeur de crise délégué | Coordinateur de reprise | Critères de déclenchement constatés et décision horodatée | Direction déléguée |
| Mise à disposition de l’infrastructure | Responsable informatique mandaté | Hébergeur ou administrateur | Environnement cible disponible et contrôlé | Responsable infrastructure adjoint |
| Redéploiement applicatif | Responsable applicatif client | Éditeur ou agence | Version et configuration validées | Responsable applicatif adjoint |
| Restauration des données | Responsable client habilité, avec arbitrage métier | Administrateur mandaté | Point de reprise approuvé et contrôles d’intégrité | Responsable informatique adjoint |
| Validation métier | Responsable du processus | Utilisateurs référents | Résultats des scénarios critiques consignés | Référent métier secondaire |
| Communication | Direction de crise | Responsable communication | Message, destinataires et canal approuvés | Porte-parole suppléant |
| Retour en service | Direction ou délégataire explicite | Équipes techniques coordonnées | Validations techniques et métier | Directeur de crise suppléant |
Prévoyez des accès de secours et un autre canal de communication. Le choix du point de reprise et l’autorisation de réouverture doivent faire l’objet de décisions explicites et tracées.
La reprise repose sur quatre responsabilités distinctes et complémentaires à définir avant tout incident : l’infrastructure, l’application, la validation métier et la décision de reprise.
Regroupez les engagements dans un tableau des responsabilités. Pour chaque tâche, nommez un responsable et un suppléant. Vérifiez aussi que les contrats couvrent les sauvegardes, les délais d’intervention et la réversibilité.
Pour confirmer ces engagements, réalisez un test de restauration documenté. Chaque écart doit ensuite faire l’objet d’une correction, avec un responsable, une échéance et un test de vérification.
Avant validation, vérifiez ces quatre points :
Fixez les rôles dès le départ dans un contrat clair. Le client définit les besoins métier et les priorités. Le prestataire indique ce qui est techniquement réalisable, à quel coût et dans quels délais.
Du cadrage à la recette, consignez dans des tableaux précis qui fait quoi. Gardez vos accès à l’hébergement et exigez des tests de restauration réguliers, accompagnés d’un rapport. Prévoyez aussi un niveau de service garanti, avec des pénalités clairement définies.
Définissez vos RPO (perte de données maximale admissible) et RTO (durée d’interruption maximale admissible) selon la criticité de vos processus métier et ce que votre infrastructure peut assurer. Repérez les scénarios critiques, comme la facturation ou la gestion des stocks, puis faites-les valider par écrit par les responsables concernés.
Vérifiez ces objectifs avec des tests de bascule en conditions réelles. Assurez-vous aussi que votre infrastructure permet un retour arrière ou une restauration.
Si un test de reprise ou de bascule échoue, arrêtez le processus pour protéger les données actives et éviter toute corruption. Repérez les anomalies : elles proviennent généralement de différences de structure entre les systèmes ou d’une qualité de données insuffisante. Nettoyez et retraitez les données, puis relancez une simulation complète avant toute nouvelle tentative.
Si ces défaillances menacent la continuité de l’activité, déclenchez le plan de retour arrière avant le point de non-retour.
Écrit par
Co-fondateur & CEO de Ziema
Je dirige Ziema, où nous concevons les logiciels métier que les éditeurs du marché ne font pas : applications métier, plateformes opérationnelles et SaaS verticaux. Au forfait, avec un périmètre et un délai engagés. Nos références : 24 Heures Le Mans, E.Leclerc, Théra-Connect.
Suivre sur LinkedInOn développe l'application métier calquée sur votre activité, celle qui vous fait gagner le plus de temps. Le code vous appartient.
Une question sur votre projet ?
Décrivez-le en deux lignes, on vous répond sous 24h.
Logiciel métier & ERP·
7 étapes pratiques pour réussir la bascule ERP en PME : périmètre restreint, migrations répétées, tests métier, runbook et hypercare.
12 min de lecture
Budget & méthode·
Règles pratiques pour minimiser, archiver et purger les données selon le RGPD : finalités par champ, durées, logs et droits d'accès.
10 min de lecture
IA & automatisation·
Automatiser la saisie administrative en PME : extraction, contrôles humains, sécurité des données et pilote limité.
7 min de lecture