Budget & méthode·
RGPD : minimisation & purge des données
Règles pratiques pour minimiser, archiver et purger les données selon le RGPD : finalités par champ, durées, logs et droits d'accès.
10 min de lecture
4 contrôles avant validation d’un logiciel : séparer identifiants, restreindre accès, maîtriser copies et conserver preuves.

Julien Thomas
Co-fondateur & CEO, Ziema
Pseudonymiser vos données ne les sort pas du RGPD. Avant de valider un logiciel métier, je vérifie 4 points : séparer les informations qui permettent de retrouver l’identité, limiter les accès, contrôler les copies et garder les preuves des vérifications.
Voici les contrôles que je retiens :
Mon critère : <u>aucune validation sans preuves de contrôle</u>. Masquer les noms ne suffit pas : je vérifie aussi les possibilités de retrouver une personne en croisant les données.
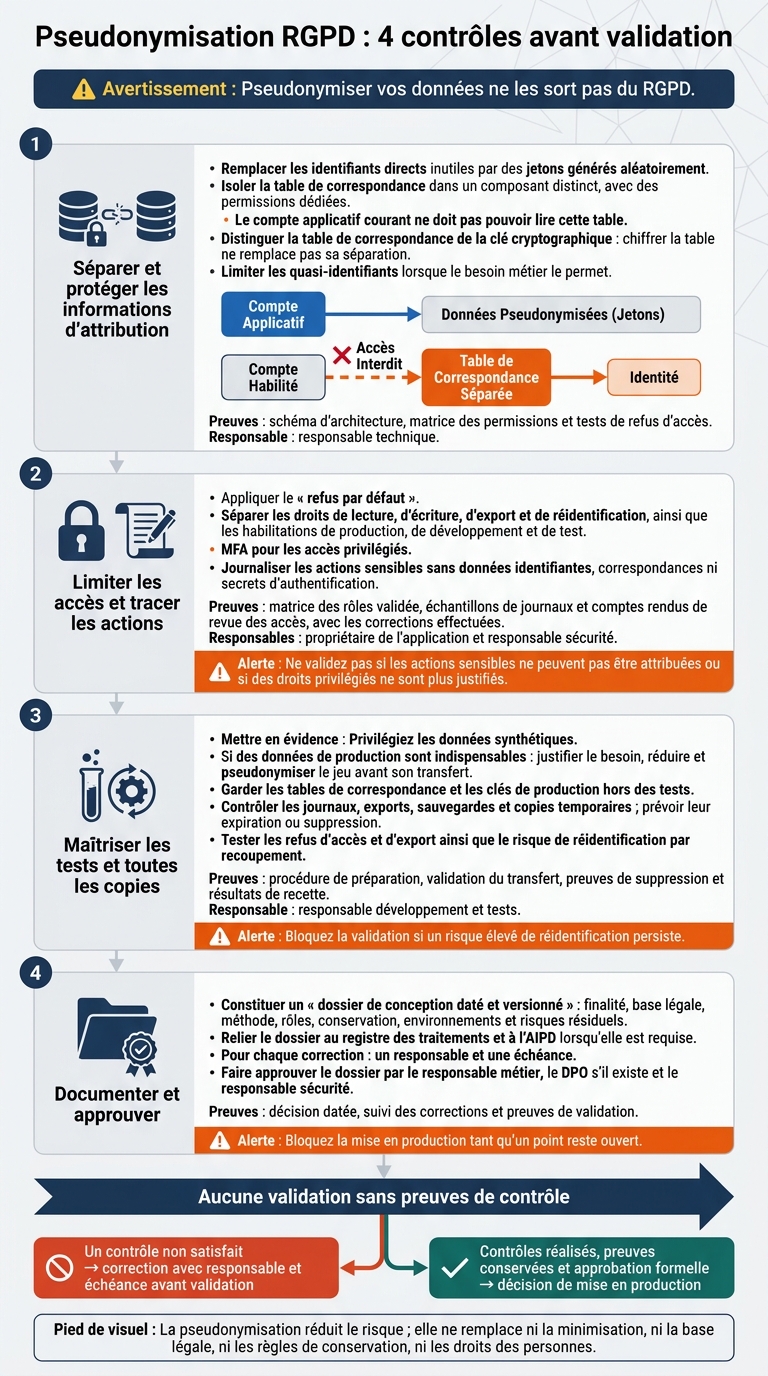
Pseudonymisation RGPD : 4 contrôles avant validation
Dans le logiciel, la pseudonymisation repose sur une séparation entre l’identifiant, la table de correspondance et les droits d’accès.[7][8] Placer la correspondance dans une seconde table ne suffit pas si les mêmes comptes peuvent y accéder.
Remplacer les identifiants directs inutiles au traitement courant par des jetons générés aléatoirement. Documenter leur unicité, leur format, leur durée de vie et leur finalité.
Isoler la table de correspondance dans un composant distinct, avec des permissions dédiées. Seuls les comptes habilités doivent pouvoir retrouver l’identité : le compte applicatif courant ne doit pas pouvoir lire cette table. Cette séparation n’est utile que si l’accès reste strictement limité.
Lorsque le besoin métier le permet, réduire la précision des quasi-identifiants, comme le site, une fonction rare ou une date exacte, pour limiter le risque de réidentification. Un hachage seul ne garantit pas la pseudonymisation.[4]
Distinguer la table de correspondance de la clé cryptographique : chiffrer la table ne remplace pas sa séparation. Documenter le cycle de vie des clés et des jetons, de leur génération à leur destruction, en incluant leur récupération et leur renouvellement si nécessaire.
Protéger les correspondances au repos et en transit selon le risque. Séparer les comptes d’administration et interdire les comptes communs.
Vérifier les URL, les noms de fichiers, les exports, les erreurs et les journaux pour éviter qu’ils réintroduisent des identifiants. Séparer les stockages si le risque l’exige, sans confondre stockage distinct et contrôle d’accès.
Responsable : responsable technique.
Preuves attendues : schéma d’architecture, matrice des permissions et tests montrant qu’un utilisateur, un développeur ou un compte de test non habilité ne peut pas retrouver l’identité.[3][4]
Fréquence de revue : avant la mise en production, puis après chaque changement d’architecture, d’hébergement ou de gestion des rôles.
Une fois la correspondance isolée, limiter les personnes et les comptes qui peuvent y accéder, puis tracer chaque consultation.
Une fois la correspondance isolée, limitez les personnes autorisées à réidentifier et tracez chaque action sensible. Le but : empêcher toute réidentification sans autorisation.
Appliquez le refus par défaut dans l’application, les API, les bases de données et l’hébergement. Pour chaque rôle, définissez séparément les droits de lecture, d’écriture, d’export et de réidentification. Consulter un dossier ne doit pas donner le droit de l’exporter. Testez aussi les refus d’accès par appel direct à l’API.
Séparez les habilitations de production, de développement et de test. Chaque accès ponctuel à la production doit être nominatif, approuvé, limité dans le temps et tracé. Exigez une authentification forte, avec MFA pour les accès privilégiés. Recensez les comptes techniques en précisant leur responsable, leur finalité et leurs permissions, puis retirez les droits obsolètes.
Tracez les consultations selon le risque, ainsi que les réidentifications, les exports massifs, les changements d’habilitation, les échecs d’authentification et les accès administratifs. Les journaux doivent permettre d’attribuer chaque action sensible et de démontrer la maîtrise du dispositif, sans exposer de données identifiantes.
Pour chaque événement, enregistrez le compte ou l’identifiant pseudonymisé, l’horodatage, l’action, la référence technique de la ressource, l’environnement et le résultat. Distinguez les journaux de l’application, des bases de données et de l’infrastructure pour pouvoir recouper les événements. N’y copiez ni données identifiantes, ni correspondances, ni secrets d’authentification.
Centralisez les traces importantes dans un stockage séparé, à accès restreint et protégé contre toute modification ou suppression sans autorisation. Documentez leur durée de conservation. La CNIL recommande 6 à 12 mois, selon le contexte, puis une purge automatisée.[9][10][11]
Désignez la personne chargée de traiter les alertes liées aux réidentifications inhabituelles, aux exports massifs et aux échecs répétés. Fixez un délai de traitement et une procédure d’escalade.
Responsables : propriétaire de l’application et responsable sécurité.
Preuves attendues : matrice des rôles validée, échantillons de journaux et comptes rendus de revue des accès, avec les corrections effectuées.
Fréquence : à chaque arrivée, départ ou changement de poste, périodiquement selon le risque et après un incident.
Ne validez pas si les actions sensibles ne peuvent pas être attribuées ou si des droits privilégiés ne sont plus justifiés.
Les copies de test sont une source fréquente de fuites. Traitez-les comme un environnement à part entière, avec leurs propres contrôles.
Privilégiez les données synthétiques. Elles doivent reproduire les formats, les relations, les règles métier et les cas limites utiles aux tests fonctionnels, d’intégration et de démonstration, sans reprendre de personnes réelles[15].
Si des données de production restent indispensables, documentez le besoin, les champs retenus, les garanties de sécurité et de confidentialité, les destinataires autorisés, la durée de conservation et les modalités de suppression[4][13][14]. Même pseudonymisé, un jeu de test reste soumis au RGPD[17].
Réduisez et pseudonymisez le jeu avant son transfert. Retirez les noms, les coordonnées, les textes libres, les pièces jointes et les identifiants inutiles. Remplacez les dates exactes par des dates moins précises lorsque les tests le permettent. Vérifiez aussi les métadonnées, les noms de fichiers et les identifiants indirects.
Gardez les tables de correspondance et les clés de production hors des tests. Isolez le réseau, les comptes et le stockage de test. Chiffrez les données copiées et bloquez tout accès aux API de production, ainsi que les envois réels d’e-mails, de SMS ou d’ordres de paiement[3][17].
La pseudonymisation ne suffit pas si les jeux peuvent être recoupés ou réexportés sans contrôle. Après le transfert, surveillez surtout les exports, les sauvegardes et les copies temporaires.
Vérifiez les exports, les dumps, les sauvegardes et les outils de supervision : aucun ne doit réintroduire les identifiants supprimés ou des informations permettant d’attribuer les données à une personne. Utilisez des données fictives pour les démonstrations, les captures d’écran et les formations[15][16]. Toute exception doit être justifiée, limitée et contrôlée[4][13][14].
Fixez une date d’expiration aux extractions temporaires et supprimez les copies de travail. Consignez les sauvegardes conservées et leur échéance d’expiration.
Ajoutez à la recette des tests de refus d’export, d’accès non autorisé et de réidentification pour vérifier que la séparation est la même qu’en production. Testez notamment le recoupement de deux fichiers à partir de pseudonymes persistants, de dates ou de valeurs rares. Conservez les scénarios, les résultats et les corrections : masquer les noms n’écarte pas le risque de réidentification.
Responsable : responsable développement et tests.
Preuves attendues : procédure de préparation, validation du transfert, preuves de suppression et résultats de recette.
Fréquence : avant chaque transfert et avant chaque livraison modifiant les données, les flux, les droits, les intégrations ou les sauvegardes.
Bloquez la validation si un risque élevé de réidentification persiste.[12][13]
Une fois les contrôles techniques terminés, formalisez la décision de mise en production.
Préparez un dossier de conception daté et versionné. Précisez la finalité, la base légale, les champs pseudonymisés, la méthode utilisée, l’emplacement des informations d’attribution, les rôles autorisés ainsi que les règles de conservation et d’effacement. Décrivez aussi la séparation des identifiants, les accès, les journaux et les tests. Ajoutez la liste des environnements, sauvegardes et exports concernés. Reliez le dossier au registre des traitements et à l’AIPD lorsqu’elle est requise.[18][19][5]
Consignez les menaces, les mesures prises et les risques résiduels. Pour chaque correction, désignez un responsable et fixez une échéance. Prévoyez également qui gère les incidents et évalue les notifications à effectuer. Si une notification à la CNIL est requise, le délai est de 72 heures après la découverte de la violation.[21]
Faites approuver le dossier par le responsable métier, le DPO s’il existe et le responsable sécurité. Conservez la décision datée, le suivi des corrections et les preuves de validation. Bloquez la mise en production tant qu’un point reste ouvert. Réexaminez le dispositif avant le lancement, après une modification importante ou un incident.[20]
Avant de valider, vérifiez ces quatre points.
☐ Les informations d’attribution sont-elles séparées et protégées ?
☐ Les droits d’accès sont-ils limités et régulièrement révisés ?
☐ Les tests, journaux, sauvegardes et exports sont-ils maîtrisés ?
☐ La conception est-elle documentée et formellement approuvée ?
Chaque « non » doit donner lieu à une correction, avec un responsable et une échéance avant validation. La pseudonymisation réduit le risque ; elle ne remplace ni la minimisation, ni la base légale, ni les règles de conservation, ni les droits des personnes.[6][18][5]
Pour tester le risque de réidentification et l’isolement des données, utilisez des données synthétiques ou protégées, jamais de copies brutes des données de production.
Documentez chaque scénario dans un registre commun et comparez les résultats attendus aux résultats observés. Testez les accès entre les rôles, la recherche de documents supprimés et la résistance aux injections. Toute faille critique doit bloquer la mise en service jusqu’à sa correction.
Précisez dans le cahier des charges les règles de purge pour chaque catégorie de données : déclencheur, date de référence et traitement à appliquer - suppression définitive ou anonymisation irréversible. Automatisez ces règles et prévoyez des exceptions datées et tracées.
Limitez les actions sensibles selon les rôles. Consignez chaque suppression dans un journal dédié : données concernées, date, acteur ou règle à l’origine de l’action et, en cas de report, son motif. Les journaux d’audit doivent contenir uniquement des métadonnées et être exportables aux formats CSV et JSON.
Vous devez réaliser une AIPD avant tout traitement si votre logiciel métier présente un risque élevé pour les personnes, qu’il soit standard ou sur mesure.
Commencez dès le cadrage, avant de fixer les choix de données, d’architecture et d’accès. L’AIPD doit être finalisée avant la mise en production.
Si un risque élevé persiste malgré les mesures prévues, consultez la CNIL avant tout traitement. [1][2]
Écrit par
Co-fondateur & CEO de Ziema
Je dirige Ziema, où nous concevons les logiciels métier que les éditeurs du marché ne font pas : applications métier, plateformes opérationnelles et SaaS verticaux. Au forfait, avec un périmètre et un délai engagés. Nos références : 24 Heures Le Mans, E.Leclerc, Théra-Connect.
Suivre sur LinkedInOn développe l'application métier calquée sur votre activité, celle qui vous fait gagner le plus de temps. Le code vous appartient.
Une question sur votre projet ?
Décrivez-le en deux lignes, on vous répond sous 24h.
Budget & méthode·
Règles pratiques pour minimiser, archiver et purger les données selon le RGPD : finalités par champ, durées, logs et droits d'accès.
10 min de lecture
Logiciel métier & ERP·
Décidez si l’AIPD est nécessaire pour votre logiciel métier, évaluez les risques et intégrez les mesures au projet.
10 min de lecture
Budget & méthode·
Checklist pratique pour sécuriser une API : cartographie des flux, contrôle des accès, journaux, alertes, reprise et responsabilités.
11 min de lecture